Waytrel Journal · Security
Що таке тестування сайту на проникнення і чи потрібне воно вам?
Як працює тестування сайту на проникнення, які вразливості воно виявляє, скільки коштує і коли бізнесу потрібна професійна перевірка безпеки.
Обговорити тест на проникнення ↗
У цій статті
Сайт може бути швидким, продуманим і робити рівно те, для чого його зібрали, і все одно бути небезпечним. Функціональні тести питають, чи працює можливість. Вони не питають, хто ще може змусити її працювати.
Що сильніше бізнес залежить від цього сайту, то важливіші такі прогалини. Дані клієнтів, облікові записи й щоденна робота сидять за одним застосунком.
Тестування сайту на проникнення, його ще називають пентестом або етичним хакінгом, — це контрольована перевірка, яка шукає ці слабкі місця і дивиться, чи можна ними справді скористатися. Назва доречна лише тоді, коли роботу дозволено.
Цей матеріал про те, як проходить тест сайту на проникнення, що він може знайти, скільки коштує і кому його замовляти. Дозвіл, законність і правила проведення — окрема тема. Чому авторизоване тестування веббезпеки не є опцією
1. Що таке тестування сайту на проникнення?
Тестування сайту на проникнення оцінює сайт або вебзастосунок на слабкі місця через контрольовану перевірку з дозволу власника.
Звичайний контроль якості перевіряє, чи можливості поводяться як задумано. Пентест перевіряє, чи можна використати їх не за призначенням або дістатися туди, куди продукт не мав пускати.
Мета — знайти слабкі місця, зрозуміти наслідок і запропонувати виправлення. Це не демонстрація того, що сайт можна атакувати.
Професійний тест сайту може охоплювати:
- Автентифікацію і вхід
- Права користувачів і контроль доступу
- Керування сесіями
- Конфігурацію вебзастосунку
- API і сторонні інтеграції
- Обробку і перевірку вхідних даних
- Бізнес-логіку
- Витік чутливих даних
- Заголовки HTTP, пов’язані з безпекою
- Доречні налаштування сервера й інфраструктури
Обсяг іде зі узгодженого scope. Маркетинговий сайт на п’ять сторінок — це інша робота, ніж SaaS з обліковими записами, оплатами і кількома ролями.
2. Чим пентест відрізняється від аудиту безпеки?
Власники зустрічають кілька близьких термінів: аудит безпеки, оцінка вразливостей, сканування вразливостей, тестування на проникнення і перевірка коду. Вони перетинаються. Це не одна й та сама робота.
Сканування вразливостей
Сканування автоматичними інструментами позначає можливі слабкі місця: застарілі компоненти, відомі вразливості і частину проблем конфігурації. Інструменти також дають хибні спрацювання і пропускають те, що залежить від поведінки конкретного застосунку.
Оцінка вразливостей
Оцінка вразливостей вебзастосунку знаходить можливі слабкі місця, оцінює їх і розставляє за пріоритетом. Вона може поєднувати сканування, ручний перегляд і класифікацію ризику. Сама по собі вона не доводить, що слабким місцем можна скористатися.
Тестування на проникнення
Пентест перевіряє обрані слабкі місця в контрольованих умовах: чи це справжній ризик. Тестувальники працюють вручну і беруть інструменти там, де вони допомагають. Перевірка безпеки сайту в цьому сенсі ближча до розслідування, ніж до скану.
Аудит безпеки
Аудит безпеки сайту — ширший термін. Він може охоплювати контроли, політики, конфігурацію, процедури і вимоги відповідності, а не лише застосунок.
Перевірка коду
Перевірка коду шукає проблеми безпеки у вихідному коді. Вона доповнює тест і його не замінює.
| Оцінка | Головна мета |
|---|---|
| Сканування вразливостей | Виявити можливі технічні слабкі місця |
| Оцінка вразливостей | Знайти вразливості і розставити пріоритети |
| Тестування на проникнення | Перевірити обрані слабкі місця і їхній наслідок |
| Аудит безпеки | Оцінити контроли і практики безпеки |
| Перевірка коду | Знайти проблеми безпеки у вихідному коді |
Зріла програма використовує більше ніж один із цих підходів. Сканування тримає широку картину. Пентест відповідає, чи конкретне слабке місце є бізнесовою проблемою.
3. Чому тестування сайту на проникнення важливе
Навіть невеликий магазин уже спілкується з платіжними сервісами, складом, базою клієнтів, аналітикою і зовнішніми API. Кожне з’єднання додає функцію і ще одне місце, де контроль може не спрацювати.
Захист інформації клієнтів
Сайти зберігають імена, адреси електронної пошти, фізичні адреси, дані облікових записів і історію покупок. Слабкий контроль доступу або вільна конфігурація можуть це відкрити. Тест шукає слабкі місця, які порушили б конфіденційність.
Менше збоїв у роботі
Інцидент може покласти сайт, зупинити замовлення і внутрішню роботу. Для бізнесу, який продає або надає послуги онлайн, цей простій — це виручка.
Довіра клієнтів
Клієнти очікують, що з їхньою інформацією поводяться обережно. Серйозний інцидент б’є по цій довірі довше, ніж триває саме відключення.
Знайти слабкі місця до інциденту
Тест дає шанс виправити те, що ще можна попередити. Він не знімає кожен ризик.
4. Які вразливості може знайти тестування сайту на проникнення?
Тести зазвичай дивляться на категорії з OWASP Top 10. Приклади нижче пояснюють, чому ці категорії важливі, а не є каталогом експлойтів. OWASP Top 10
Порушений контроль доступу
Контроль доступу вирішує, хто бачить інформацію і хто виконує дію. Коли він не спрацьовує, користувач доходить до того, що мало лишитися закритим. Інтернет-магазин має не показувати замовлення одного клієнта іншому. Тест перевіряє, чи це правило тримається скрізь, а не лише на очевидних екранах.
Ін’єкції
Ін’єкція виникає, коли застосунок сприймає недовірений ввід як інструкцію: запит до бази, команду або інший обробник. Безпечніша практика — параметризовані запити і свідома обробка вводу.
Міжсайтовий скриптинг (XSS)
XSS дозволяє недовіреному вмісту виконуватися як код у браузері. Залежно від сторінки це може зачепити сесію, те, що бачить користувач, або поведінку застосунку. Кодування виводу і безпечний рендеринг зменшують ризик.
Слабка автентифікація
Автентифікація захищає облікові записи й адміністрування. Перевірка може охоплювати:
- Вхід і відновлення облікового запису
- Багатофакторну автентифікацію
- Завершення сесії
- Безпеку cookie
- Перелік облікових записів
- Обмеження частоти спроб
- Адміністративний доступ
Слабкі контроли тут підвищують шанс несанкціонованого доступу.
Помилки конфігурації
Добрий застосунок усе одно можна відкрити способом розгортання: зайві сервіси, відкритий адміністративний інтерфейс, права ширші за задачу або продакшен-налаштування, яким місце в лабораторії.
Вразливі залежності
Фреймворки, бібліотеки, плагіни і пакети мають власні вади. Старий компонент може відкрити відому проблему. Оновлення і облік залежностей — частина виправлення, а не разовий скан.
Бізнес-логіка
Деякі слабкі місця йдуть від того, як реалізовано процес, а не від класичної помилки в коді. Ліміти покупки, права облікового запису і правила транзакцій — типові приклади. Сканер не знає, що мав на увазі бізнес. Це має перевірити людина.
5. Як проходить тестування сайту на проникнення?
Професійний тест іде за методом. Він починається з письмового дозволу і обсягу, на який можуть послатися обидві сторони.
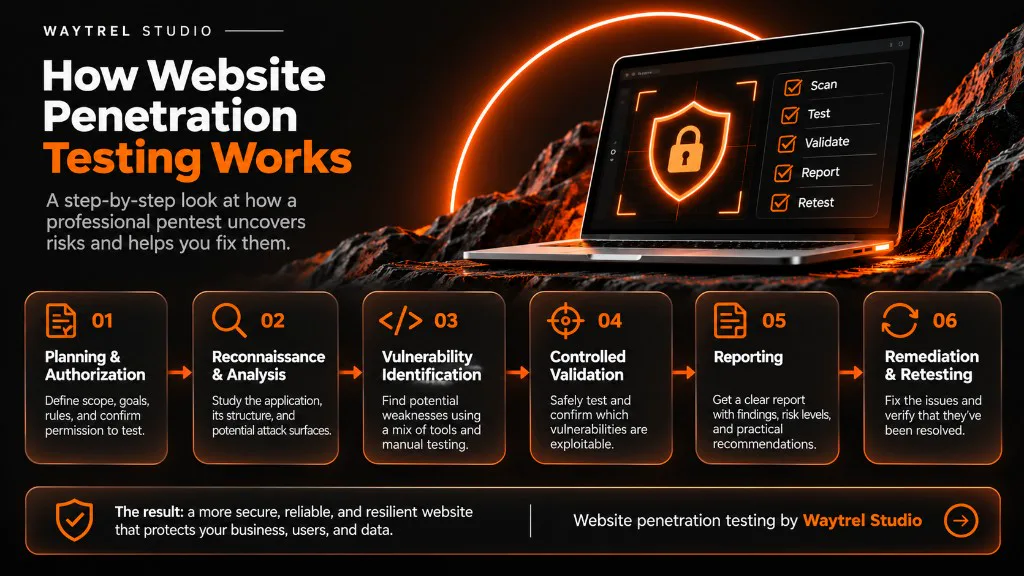
Етап 1. Планування і дозвіл
Перш ніж щось запускати, організація і виконавець узгоджують межу:
- Системи в обсязі
- Цілі
- Дозволені дії
- Розклад
- Операційні обмеження
- Екстрені контакти
- Звіт
- Як поводитися з даними
Ці деталі зазвичай живуть у Rules of Engagement. Письмовий дозвіл важливий, бо тест без нього може порушити закон або договір. Юридичний бік цієї межі розібрано окремо. Авторизоване тестування веббезпеки
Етап 2. Розвідка й аналіз
Команда вивчає узгоджене середовище: що робить застосунок, які є ролі, з якими системами він говорить і які налаштування доречні. Сенс — вирішити, де ближчий погляд вартий часу.
Етап 3. Пошук вразливостей
Інструменти можуть показати типові проблеми. Ручна робота оцінює авторизацію, бізнес-правила і поведінку, властиву саме цьому застосунку.
Етап 4. Контрольована перевірка
Обрані знахідки перевіряють у межах обсягу: достатньо, щоб показати, що слабке місце — справжній ризик, і не далі. Обережний тест не лізе до чутливих даних без потреби і лишається в узгоджених межах.
Етап 5. Оцінка ризику і звіт
Звіт має сказати, що знайдено, які системи зачеплено, чому це важливо, що це може зробити з бізнесом, як виправити і чого перевірка не охоплювала.
Етап 6. Виправлення і повторний тест
Розробники й адміністратори виправляють проблеми. Повторний тест перевіряє, що заявлені знахідки справді зникли. Цінність тесту — у виправленні, а не в списку знахідок.
6. Яким сайтам потрібне тестування на проникнення?
Не кожному сайту потрібна однакова глибина. Деяким типам застосунків тест дає більше.
Інтернет-магазини
Магазини працюють з даними клієнтів, замовленнями і платіжними потоками. Корисний обсяг дивиться на захист облікових записів, цілісність оформлення замовлення, хто може відкрити замовлення, платіжні інтеграції, логіку знижок і повернень та права адміністраторів. Власні плагіни додають ризик, якого універсальний скан не зрозуміє.
SaaS-застосунки
SaaS часто тримає дані багатьох клієнтів. Важливі ізоляція тенантів, права користувачів, авторизація API, автентифікація, межі даних і адміністративні функції. Один клієнт не має читати дані іншого.
Корпоративні сайти
Корпоративний сайт може містити портал співробітників, форми, CMS і зовнішні інтеграції. Він усе одно може відкрити внутрішню інформацію або репутацію організації, навіть якщо ніколи не приймає оплату.
WordPress і WooCommerce
WordPress і WooCommerce гнучкі завдяки плагінам, темам і власному коду. Перевірка може охоплювати:
- Версії ядра, плагінів і тем
- Ролі і можливості користувачів
- Поведінку власної теми
- Права REST API
- Автентифікацію і сесії
- Конфігурацію хостингу
- Сторонні інтеграції
- Власні сценарії WooCommerce
Доглянутий сайт на WordPress може бути безпечним. Безпека залежить від конфігурації, того, як написано власний код, і чи є кому його оновлювати.
Власні вебзастосунки
Спеціалізовані бізнес-правила потребують тесту, зібраного навколо них. Сканер не побачить ваду у власній схемі авторизації чи незвичному процесі. Саме тут ручне тестування виправдовує себе. Коли змінювати треба сам застосунок, це вже питання розробки, а не лише тесту. Власна розробка сайту
7. Як часто проводити тестування сайту на проникнення?
Єдиного календаря немає. Частота має йти за ризиком, складністю і тим, як часто змінюється застосунок.
Тест особливо доречний:
- Перед запуском нового застосунку
- Після великої зміни функціональності
- Після істотної зміни інфраструктури
- Коли додається чутлива інтеграція
- Після інциденту безпеки
- Коли цього вимагає договір або стандарт
- Як частина постійної програми перевірки
Деякі організації беруть річний тест як базовий ритм. Системи з вищим ризиком або частими змінами потребують його частіше. Постійний моніторинг вразливостей допомагає між тестами. Ручну роботу він не замінює.
8. Скільки коштує тестування сайту на проникнення?
Ціна йде за обсягом і складністю. Невеликий сайт із малою логікою — це менше роботи, ніж SaaS із багатьма ролями, API та інтеграціями.
Що рухає ціну:
- Кількість застосунків і точок входу
- Складність застосунку
- Вимоги до автентифікації
- Кількість ролей
- Охоплення API
- Обсяг інфраструктури
- Скільки роботи робиться вручну
- Звіт
- Чи входить повторний тест
Цифри нижче — широкі орієнтири для планування. Це не перевірені середні ринку і не розцінки Waytrel Studio. Власні стартові ціни студія публікує окремо, а письмовий обсяг фіксує ціну до початку тесту. Пентест вебзастосунків, опубліковані ціни
| Тип проєкту | Ілюстративний бюджет |
|---|---|
| Невеликий бізнес-сайт | $500–$2,000 |
| Сайт на WordPress або WooCommerce | $1,000–$5,000 |
| Власний бізнес-застосунок | $2,000–$10,000 |
| SaaS-платформа з API | $5,000–$20,000+ |
| Складне корпоративне середовище | Індивідуальний розрахунок |
Справжні ціни виходять за ці смуги залежно від країни, обсягу і того, хто виконує роботу. Дешевий автоматичний скан — це не ручний пентест. Перш ніж порівнювати пропозиції, спитайте, що саме входить у кожну.
9. Як підготувати сайт до тесту на проникнення
Підготовка робить перевірку безпечнішою і кориснішою.
Визначте обсяг
Назвіть сайти, застосунки, API й інфраструктуру, які треба включити. Підтвердьте, що маєте право схвалити тест для кожної з цих систем.
Назвіть критичні функції
Розкажіть виконавцю про оформлення замовлення, оплати, керування обліковими записами і місця, де обробляються дані клієнтів, щоб обмеження відповідали ризику.
Підготуйте тестові облікові записи
Де ролі різні, дайте обліковий запис кожного рівня, щоб контроль доступу можна було перевірити так, як він має працювати. Використовуйте окремі тестові облікові записи. Не передавайте продакшен-доступи, без яких можна обійтися.
Підготуйте резервні копії і відновлення
Резервні копії і шлях відновлення мають бути до вікна тесту. Навіть обережна перевірка створює операційний ризик.
Попередьте тих, хто помітить
Розробники, адміністратори хостингу, служба безпеки і підтримка мають знати вікно і як ескалувати.
Узгодьте звіт
Зафіксуйте формат, як класифікується серйозність, як ви спілкуєтесь і чи будуть виправлення перевірені повторно. Підготовлена робота спокійніша для обох сторін.
10. Чи може тестування на проникнення пошкодити сайт?
Тест взаємодіє з системами не так, як звичайний користувач. Погано контрольована активність може зачепити швидкодію, дані або доступність.
Професійні виконавці знижують цей ризик обсягом, письмовим дозволом, обмеженнями, запобіжниками, каналом зв’язку, контрольованою перевіркою і умовою зупинки. Для чутливого продакшену частину перевірок треба обмежити або провести на представницькому стенді. Жоден чесний виконавець не обіцяє, що кожна можлива дія тесту безризикова.
11. Чи гарантує пентест безпеку сайту?
Ні. Тест описує обрані системи в один момент. Він не обіцяє, що знайдено кожне слабке місце.
Новий ризик з’являється пізніше через релізи, оновлення плагінів, зміни конфігурації, нові інтеграції, зміни інфраструктури і вразливості, яких у день тесту ще не було у відкритому доступі.
Ставтеся до тесту як до частини ширшої практики: безпечна розробка, моніторинг, резервні копії, перегляд доступів, облік залежностей і план на інцидент. Після виправлень сайту все одно потрібен той, хто його оновлює. Обслуговування та підтримка сайтів
Безпека — це тривала практика, а не сертифікат на стіні.
12. Як обрати виконавця тестування сайту на проникнення
Шукайте технічну компетентність, ясний обсяг і стриманість. Корисні питання:
Чи вимагають вони письмового дозволу?
Легітимний виконавець фіксує дозвіл і межі до початку роботи і не починає без них.
Яким методом вони користуються?
Звичайні орієнтири:
Ці документи полегшують порівняння пропозицій.
Чи входить ручне тестування?
Саме ручний аналіз знаходить слабкі місця контролю доступу і бізнес-логіки. Спитайте, чи це в ціні, чи продається окремо.
Що входить у звіт?
Попросіть зразок без конфіденційних деталей. Корисний звіт має ясні знахідки, оцінку ризику, докази і рекомендації з виправлення.
Чи є повторний тест?
Повторний тест показує, що виправлення спрацювало. Ціну і термін варто зафіксувати наперед.
Чи знають вони ваш стек?
Досвід із WordPress, WooCommerce, SaaS, API або фреймворком, який ви справді використовуєте, робить перевірку конкретнішою. Так само і чесність відмовитися від роботи поза цим досвідом.
Як вони захищають чутливу інформацію?
Спитайте, як зберігаються доступи, докази і конфіденційні дані, хто їх бачить і коли їх видаляють.
13. Тестування на проникнення і відповідність вимогам
Тест може підтримати відповідність і керування ризиками. Залежно від бізнесу доречні PCI DSS, ISO/IEC 27001, SOC 2, обов’язки безпеки, пов’язані з GDPR, і галузеві стандарти.
Пентест сам по собі не робить організацію відповідною вимогам. Рамки різні, і частина з них не застосовується. Обов’язки варто звіряти з людьми, кваліфікованими радити щодо безпеки і відповідності. Цей матеріал такою порадою не є.
14. Як Waytrel Studio підходить до безпеки сайтів
У Waytrel Studio цифровий продукт — це більше, ніж продуманий візуальний дизайн. Йому також потрібні надійна інженерія, структура, яку можна підтримувати, і увага до безпеки.
Для тестування сайту на проникнення це практичне зниження ризику: ясний дозвіл і межі, розуміння архітектури, знахідки, які мають значення, відповідальна перевірка, звіт, з яким команда може працювати, і перевірка, що виправлення спрацювало.
Роботу веде розробник, який будує і підтримує ці системи. Ми не заявляємо про сертифікації, яких не маємо. Коли проєкту потрібен сертифікований аудитор або формальне підтвердження, ми так і кажемо.
Опубліковані стартові ціни і те, що входить у кожен обсяг, є на сторінці послуги. Пентест вебзастосунків
Безпека має бути протягом життя сайту на WordPress, магазину WooCommerce, SaaS або власного застосунку. Зібрати його і доглядати — частини одного рішення. Власна розробка сайту · Обслуговування та підтримка сайтів
15. Чеклист тестування сайту на проникнення
Перш ніж замовляти тест, дайте відповідь:
- Чи названо системи для тесту?
- Чи маємо ми право схвалити перевірку?
- Чи обсяг записано?
- Чи зрозумілі обмеження?
- Чи названо критичні процеси?
- Чи готові тестові облікові записи?
- Чи є резервні копії і відновлення?
- Чи попереджено відповідні команди?
- Чи буде детальний звіт?
- Чи є допомога з виправленнями?
- Чи можна повторно перевірити важливі виправлення?
Структурована робота перетворює тест на ремонт, а не лише на документ.
Часті запитання
Що таке тестування сайту на проникнення?
Це перевірка з дозволу, яка знаходить і підтверджує слабкі місця сайтів, вебзастосунків і систем навколо них.
Чи законне тестування сайту на проникнення?
Його зазвичай проводять з явним дозволом сторони, яка має право його дати. Законність також залежить від юрисдикції, договору, методів і систем. Це загальна інформація, а не юридична консультація. Авторизоване тестування веббезпеки
Скільки триває тест сайту на проникнення?
Невелика перевірка може зайняти кілька днів. Складний застосунок — тижні. Календар вирішують обсяг, складність і звіт.
Чи потрібен пентест невеликим сайтам?
Не кожному невеликому сайту потрібен повний пентест. Сайтам, які обробляють дані клієнтів, мають облікові записи або залежать від чутливих інтеграцій, він часто потрібен.
Чи можуть автоматичні інструменти замінити професійний пентест?
Інструменти добре знаходять типові відомі проблеми. Вони пропускають те, що властиве конкретному застосунку, і тонкі збої авторизації. Ручний аналіз усе ще потрібен.
Чи означає HTTPS, що сайт безпечний?
Ні. HTTPS шифрує дані в дорозі. Він не прибирає слабкі місця застосунку, погану конфігурацію чи зламаний контроль доступу.
Чи може пентест покращити швидкодію сайту?
Швидкодія — не мета тесту. Перевірка все одно може показати конфігурацію або структуру, які впливають і на надійність.
Що відбувається після того, як вразливості знайдено?
Виконавець документує знахідки і рекомендує виправлення. Команда розробки або інфраструктури їх впроваджує. Повторний тест перевіряє результат.
Наостанок: чи потрібне вашому бізнесу тестування сайту на проникнення?
Пентест показує слабкі місця, яких не бачить звичайне функціональне тестування. Для магазинів, SaaS, клієнтських кабінетів і власних платформ це часто різниця між припущенням, що контроль працює, і знанням, чи працює він.
Це не заміна безпечній розробці, обслуговуванню чи моніторингу. Корисне поєднання — тест, коли ризик його виправдовує, і інженерія, яка не чекає на тест.
Мета не в тому, щоб довести, що сайт неможливо скомпрометувати. Мета — знайти і зменшити ризики, які мають значення.
Суміжні послуги
Читати далі
- Як етичний хакінг сайтів захищає ваш бізнес
- Чому авторизоване тестування веббезпеки не є опцією
- Власна розробка сайту: процес, вартість і вигоди
- Як найняти студію дизайну та розробки у 2026 році
Матеріал підготовлено Waytrel Studio. Це загальні рекомендації, а не юридична консультація. Таблиця бюджетів ілюстративна і не є пропозицією Waytrel Studio. Waytrel Studio не заявляє про сертифікації, яких не має.