Waytrel Journal · Security
Что такое тестирование сайта на проникновение и нужно ли оно вам?
Как работает тестирование сайта на проникновение, какие уязвимости оно находит, сколько стоит и когда бизнесу нужна профессиональная проверка безопасности.
Обсудить тест на проникновение ↗
В этой статье
Сайт может быть быстрым, тщательно собранным и делать ровно то, для чего его сделали, и при этом оставаться небезопасным. Функциональные тесты спрашивают, работает ли возможность. Они не спрашивают, кто ещё может заставить её работать.
Чем сильнее бизнес зависит от этого сайта, тем важнее такие пробелы. Данные клиентов, учётные записи и ежедневная работа находятся за одним приложением.
Тестирование сайта на проникновение, его ещё называют пентестом или этичным хакингом, — это контролируемая проверка, которая ищет эти слабые места и смотрит, можно ли ими действительно воспользоваться. Название уместно только тогда, когда работа разрешена.
Этот материал о том, как проходит тест сайта на проникновение, что он может найти, сколько стоит и кому его заказывать. Разрешение, законность и правила проведения — отдельная тема. Почему авторизованное тестирование веб-безопасности обязательно
1. Что такое тестирование сайта на проникновение?
Тестирование сайта на проникновение оценивает сайт или веб-приложение на слабые места через контролируемую проверку с разрешения владельца.
Обычный контроль качества проверяет, ведут ли себя возможности как задумано. Пентест проверяет, можно ли использовать их не по назначению или попасть туда, куда продукт не должен пускать.
Цель — найти слабые места, понять последствие и предложить исправление. Это не демонстрация того, что сайт можно атаковать.
Профессиональный тест сайта может охватывать:
- Аутентификацию и вход
- Права пользователей и контроль доступа
- Управление сессиями
- Конфигурацию веб-приложения
- API и сторонние интеграции
- Обработку и проверку входных данных
- Бизнес-логику
- Утечку чувствительных данных
- Заголовки HTTP, связанные с безопасностью
- Уместные настройки сервера и инфраструктуры
Охват следует из согласованного объёма. Маркетинговый сайт на пять страниц — это другая работа, чем SaaS с учётными записями, оплатами и несколькими ролями.
2. Чем пентест отличается от аудита безопасности?
Владельцы встречают несколько близких терминов: аудит безопасности, оценка уязвимостей, сканирование уязвимостей, тестирование на проникновение и проверка кода. Они пересекаются. Это не одна и та же работа.
Сканирование уязвимостей
Сканирование автоматическими инструментами отмечает возможные слабые места: устаревшие компоненты, известные уязвимости и часть проблем конфигурации. Инструменты также дают ложные срабатывания и пропускают то, что зависит от поведения конкретного приложения.
Оценка уязвимостей
Оценка уязвимостей веб-приложения находит возможные слабые места, оценивает их и расставляет по приоритету. Она может сочетать сканирование, ручной просмотр и классификацию риска. Сама по себе она не доказывает, что слабым местом можно воспользоваться.
Тестирование на проникновение
Пентест проверяет выбранные слабые места в контролируемых условиях: реальный ли это риск. Тестировщики работают вручную и берут инструменты там, где они помогают. Проверка безопасности сайта в этом смысле ближе к расследованию, чем к скану.
Аудит безопасности
Аудит безопасности сайта — более широкий термин. Он может охватывать контроли, политики, конфигурацию, процедуры и требования соответствия, а не только приложение.
Проверка кода
Проверка кода ищет проблемы безопасности в исходном коде. Она дополняет тест и его не заменяет.
| Оценка | Главная цель |
|---|---|
| Сканирование уязвимостей | Обнаружить возможные технические слабые места |
| Оценка уязвимостей | Найти уязвимости и расставить приоритеты |
| Тестирование на проникновение | Проверить выбранные слабые места и их последствие |
| Аудит безопасности | Оценить контроли и практики безопасности |
| Проверка кода | Найти проблемы безопасности в исходном коде |
Зрелая программа использует больше одного из этих подходов. Сканирование держит широкую картину. Пентест отвечает, является ли конкретное слабое место деловой проблемой.
3. Почему тестирование сайта на проникновение важно
Даже небольшой магазин уже говорит с платёжными сервисами, складом, базой клиентов, аналитикой и внешними API. Каждое соединение добавляет функцию и ещё одно место, где контроль может не сработать.
Защита информации клиентов
Сайты хранят имена, адреса электронной почты, физические адреса, данные учётных записей и историю покупок. Слабый контроль доступа или свободная конфигурация могут это открыть. Тест ищет слабые места, которые нарушили бы конфиденциальность.
Меньше сбоев в работе
Инцидент может положить сайт, остановить заказы и внутреннюю работу. Для бизнеса, который продаёт или оказывает услуги онлайн, этот простой — это выручка.
Доверие клиентов
Клиенты ожидают, что с их информацией обращаются осторожно. Серьёзный инцидент бьёт по этому доверию дольше, чем длится сам простой.
Найти слабые места до инцидента
Тест даёт шанс исправить то, что ещё можно предупредить. Он не снимает каждый риск.
4. Какие уязвимости может найти тестирование сайта на проникновение?
Тесты обычно смотрят на категории из OWASP Top 10. Примеры ниже объясняют, почему эти категории важны, а не являются каталогом эксплойтов. OWASP Top 10
Нарушенный контроль доступа
Контроль доступа решает, кто видит информацию и кто выполняет действие. Когда он не срабатывает, пользователь доходит до того, что должно было остаться закрытым. Интернет-магазин не должен показывать заказ одного клиента другому. Тест проверяет, держится ли это правило везде, а не только на очевидных экранах.
Инъекции
Инъекция возникает, когда приложение воспринимает недоверенный ввод как инструкцию: запрос к базе, команду или другой обработчик. Более безопасная практика — параметризованные запросы и осознанная обработка ввода.
Межсайтовый скриптинг (XSS)
XSS позволяет недоверенному содержимому выполняться как код в браузере. В зависимости от страницы это может затронуть сессию, то, что видит пользователь, или поведение приложения. Кодирование вывода и безопасный рендеринг снижают риск.
Слабая аутентификация
Аутентификация защищает учётные записи и администрирование. Проверка может охватывать:
- Вход и восстановление учётной записи
- Многофакторную аутентификацию
- Завершение сессии
- Безопасность cookie
- Перечисление учётных записей
- Ограничение частоты попыток
- Административный доступ
Слабые контроли здесь повышают шанс несанкционированного доступа.
Ошибки конфигурации
Хорошее приложение всё равно можно открыть способом развёртывания: лишние сервисы, открытый административный интерфейс, права шире задачи или производственные настройки, которым место в лаборатории.
Уязвимые зависимости
Фреймворки, библиотеки, плагины и пакеты несут собственные изъяны. Старый компонент может открыть известную проблему. Обновления и учёт зависимостей — часть исправления, а не разовый скан.
Бизнес-логика
Некоторые слабые места идут от того, как реализован процесс, а не от классической ошибки в коде. Лимиты покупки, права учётной записи и правила транзакций — типичные примеры. Сканер не знает, что имел в виду бизнес. Это должен проверить человек.
5. Как проходит тестирование сайта на проникновение?
Профессиональный тест идёт по методу. Он начинается с письменного разрешения и объёма, на который могут сослаться обе стороны.
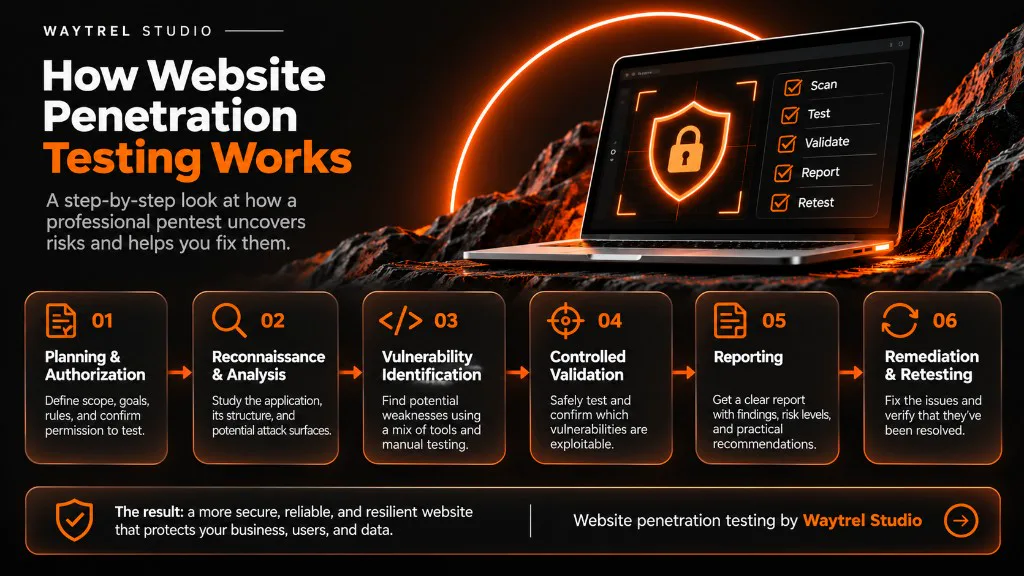
Этап 1. Планирование и разрешение
Прежде чем что-то запускать, организация и исполнитель согласовывают границу:
- Системы в объёме
- Цели
- Разрешённые действия
- Расписание
- Операционные ограничения
- Экстренные контакты
- Отчёт
- Как обращаться с данными
Эти детали обычно живут в Rules of Engagement. Письменное разрешение важно, потому что тест без него может нарушить закон или договор. Юридическая сторона этой границы разобрана отдельно. Авторизованное тестирование веб-безопасности
Этап 2. Разведка и анализ
Команда изучает согласованную среду: что делает приложение, какие есть роли, с какими системами оно говорит и какие настройки уместны. Смысл — решить, где более близкий взгляд стоит времени.
Этап 3. Поиск уязвимостей
Инструменты могут показать типичные проблемы. Ручная работа оценивает авторизацию, бизнес-правила и поведение, свойственное именно этому приложению.
Этап 4. Контролируемая проверка
Выбранные находки проверяют в пределах объёма: достаточно, чтобы показать, что слабое место — реальный риск, и не дальше. Осторожный тест не лезет к чувствительным данным без нужды и остаётся в согласованных границах.
Этап 5. Оценка риска и отчёт
Отчёт должен сказать, что найдено, какие системы затронуты, почему это важно, что это может сделать с бизнесом, как исправить и чего проверка не охватывала.
Этап 6. Исправление и повторный тест
Разработчики и администраторы исправляют проблемы. Повторный тест проверяет, что заявленные находки действительно исчезли. Ценность теста — в исправлении, а не в списке находок.
6. Каким сайтам нужно тестирование на проникновение?
Не каждому сайту нужна одинаковая глубина. Некоторым типам приложений тест даёт больше.
Интернет-магазины
Магазины работают с данными клиентов, заказами и платёжными потоками. Полезный объём смотрит на защиту учётных записей, целостность оформления заказа, кто может открыть заказ, платёжные интеграции, логику скидок и возвратов и права администраторов. Собственные плагины добавляют риск, которого универсальный скан не поймёт.
SaaS-приложения
SaaS часто хранит данные многих клиентов. Важны изоляция тенантов, права пользователей, авторизация API, аутентификация, границы данных и административные функции. Один клиент не должен читать данные другого.
Корпоративные сайты
Корпоративный сайт может включать портал сотрудников, формы, CMS и внешние интеграции. Он всё равно может открыть внутреннюю информацию или репутацию организации, даже если никогда не принимает оплату.
WordPress и WooCommerce
WordPress и WooCommerce гибки благодаря плагинам, темам и собственному коду. Проверка может охватывать:
- Версии ядра, плагинов и тем
- Роли и возможности пользователей
- Поведение собственной темы
- Права REST API
- Аутентификацию и сессии
- Конфигурацию хостинга
- Сторонние интеграции
- Собственные сценарии WooCommerce
Ухоженный сайт на WordPress может быть безопасным. Безопасность зависит от конфигурации, того, как написан собственный код, и есть ли кому его обновлять.
Собственные веб-приложения
Специализированные бизнес-правила нуждаются в тесте, собранном вокруг них. Сканер не увидит изъян в собственной схеме авторизации или необычном процессе. Именно здесь ручное тестирование оправдывает себя. Когда менять нужно само приложение, это уже вопрос разработки, а не только теста. Собственная разработка сайта
7. Как часто проводить тестирование сайта на проникновение?
Единого календаря нет. Частота должна идти за риском, сложностью и тем, как часто меняется приложение.
Тест особенно уместен:
- Перед запуском нового приложения
- После крупного изменения функциональности
- После существенного изменения инфраструктуры
- Когда добавляется чувствительная интеграция
- После инцидента безопасности
- Когда этого требует договор или стандарт
- Как часть постоянной программы проверки
Некоторые организации берут годовой тест как базовый ритм. Системы с более высоким риском или частыми изменениями нуждаются в нём чаще. Постоянный мониторинг уязвимостей помогает между тестами. Ручную работу он не заменяет.
8. Сколько стоит тестирование сайта на проникновение?
Цена идёт за объёмом и сложностью. Небольшой сайт с малой логикой — это меньше работы, чем SaaS со многими ролями, API и интеграциями.
Что двигает цену:
- Количество приложений и точек входа
- Сложность приложения
- Требования к аутентификации
- Количество ролей
- Охват API
- Объём инфраструктуры
- Сколько работы делается вручную
- Отчёт
- Входит ли повторный тест
Цифры ниже — широкие ориентиры для планирования. Это не проверенные средние рынка и не расценки Waytrel Studio. Собственные стартовые цены студия публикует отдельно, а письменный объём фиксирует цену до начала теста. Пентест веб-приложений, опубликованные цены
| Тип проекта | Иллюстративный бюджет |
|---|---|
| Небольшой бизнес-сайт | $500–$2,000 |
| Сайт на WordPress или WooCommerce | $1,000–$5,000 |
| Собственное бизнес-приложение | $2,000–$10,000 |
| SaaS-платформа с API | $5,000–$20,000+ |
| Сложная корпоративная среда | Индивидуальный расчёт |
Настоящие цены выходят за эти полосы в зависимости от страны, объёма и того, кто выполняет работу. Дешёвый автоматический скан — это не ручной пентест. Прежде чем сравнивать предложения, спросите, что именно входит в каждое.
9. Как подготовить сайт к тесту на проникновение
Подготовка делает проверку безопаснее и полезнее.
Определите объём
Назовите сайты, приложения, API и инфраструктуру, которые нужно включить. Подтвердите, что у вас есть право одобрить тест для каждой из этих систем.
Назовите критичные функции
Расскажите исполнителю об оформлении заказа, оплатах, управлении учётными записями и местах, где обрабатываются данные клиентов, чтобы ограничения соответствовали риску.
Подготовьте тестовые учётные записи
Где роли различаются, дайте учётную запись каждого уровня, чтобы контроль доступа можно было проверить так, как он должен работать. Используйте отдельные тестовые учётные записи. Не передавайте производственные доступы, без которых можно обойтись.
Подготовьте резервные копии и восстановление
Резервные копии и путь восстановления должны быть до окна теста. Даже осторожная проверка создаёт операционный риск.
Предупредите тех, кто заметит
Разработчики, администраторы хостинга, служба безопасности и поддержка должны знать окно и как эскалировать.
Согласуйте отчёт
Зафиксируйте формат, как классифицируется серьёзность, как вы общаетесь и будут ли исправления проверены повторно. Подготовленная работа спокойнее для обеих сторон.
10. Может ли тестирование на проникновение повредить сайт?
Тест взаимодействует с системами не так, как обычный пользователь. Плохо контролируемая активность может затронуть производительность, данные или доступность.
Профессиональные исполнители снижают этот риск объёмом, письменным разрешением, ограничениями, предохранителями, каналом связи, контролируемой проверкой и условием остановки. Для чувствительного продакшена часть проверок нужно ограничить или провести на представительном стенде. Ни один честный исполнитель не обещает, что каждое возможное действие теста безопасно.
11. Гарантирует ли пентест безопасность сайта?
Нет. Тест описывает выбранные системы в один момент. Он не обещает, что найдено каждое слабое место.
Новый риск появляется позже через релизы, обновления плагинов, изменения конфигурации, новые интеграции, изменения инфраструктуры и уязвимости, которых в день теста ещё не было в открытом доступе.
Относитесь к тесту как к части более широкой практики: безопасная разработка, мониторинг, резервные копии, пересмотр доступов, учёт зависимостей и план на инцидент. После исправлений сайту всё равно нужен тот, кто его обновляет. Обслуживание и поддержка сайтов
Безопасность — это продолжительная практика, а не сертификат на стене.
12. Как выбрать исполнителя тестирования сайта на проникновение
Ищите техническую компетентность, ясный объём и сдержанность. Полезные вопросы:
Требуют ли они письменного разрешения?
Легитимный исполнитель фиксирует разрешение и границы до начала работы и не начинает без них.
Каким методом они пользуются?
Обычные ориентиры:
Эти документы облегчают сравнение предложений.
Входит ли ручное тестирование?
Именно ручной анализ находит слабые места контроля доступа и бизнес-логики. Спросите, входит ли это в цену или продаётся отдельно.
Что входит в отчёт?
Попросите образец без конфиденциальных деталей. Полезный отчёт содержит ясные находки, оценку риска, доказательства и рекомендации по исправлению.
Есть ли повторный тест?
Повторный тест показывает, что исправление сработало. Цену и срок стоит зафиксировать заранее.
Знают ли они ваш стек?
Опыт с WordPress, WooCommerce, SaaS, API или фреймворком, который вы действительно используете, делает проверку конкретнее. Так же и честность отказаться от работы вне этого опыта.
Как они защищают чувствительную информацию?
Спросите, как хранятся доступы, доказательства и конфиденциальные данные, кто их видит и когда их удаляют.
13. Тестирование на проникновение и соответствие требованиям
Тест может поддержать соответствие и управление рисками. В зависимости от бизнеса уместны PCI DSS, ISO/IEC 27001, SOC 2, обязанности по безопасности, связанные с GDPR, и отраслевые стандарты.
Пентест сам по себе не делает организацию соответствующей требованиям. Рамки разные, и часть из них не применяется. Обязанности стоит сверять с людьми, квалифицированными советовать по безопасности и соответствию. Этот материал таким советом не является.
14. Как Waytrel Studio подходит к безопасности сайтов
В Waytrel Studio цифровой продукт — это больше, чем продуманный визуальный дизайн. Ему также нужны надёжная инженерия, структура, которую можно поддерживать, и внимание к безопасности.
Для тестирования сайта на проникновение это практическое снижение риска: ясное разрешение и границы, понимание архитектуры, находки, которые имеют значение, ответственная проверка, отчёт, с которым команда может работать, и проверка, что исправление сработало.
Работу ведёт разработчик, который строит и поддерживает эти системы. Мы не заявляем о сертификациях, которых у нас нет. Когда проекту нужен сертифицированный аудитор или формальное подтверждение, мы так и говорим.
Опубликованные стартовые цены и то, что входит в каждый объём, есть на странице услуги. Пентест веб-приложений
Безопасность должна быть на протяжении жизни сайта на WordPress, магазина WooCommerce, SaaS или собственного приложения. Собрать его и поддерживать — части одного решения. Собственная разработка сайта · Обслуживание и поддержка сайтов
15. Чеклист тестирования сайта на проникновение
Прежде чем заказывать тест, ответьте:
- Названы ли системы для теста?
- Есть ли у нас право одобрить проверку?
- Записан ли объём?
- Понятны ли ограничения?
- Названы ли критичные процессы?
- Готовы ли тестовые учётные записи?
- Есть ли резервные копии и восстановление?
- Предупреждены ли нужные команды?
- Будет ли подробный отчёт?
- Есть ли помощь с исправлениями?
- Можно ли повторно проверить важные исправления?
Структурированная работа превращает тест в ремонт, а не только в документ.
Частые вопросы
Что такое тестирование сайта на проникновение?
Это проверка с разрешения, которая находит и подтверждает слабые места сайтов, веб-приложений и систем вокруг них.
Законно ли тестирование сайта на проникновение?
Его обычно проводят с явным разрешением стороны, которая вправе его дать. Законность также зависит от юрисдикции, договора, методов и систем. Это общая информация, а не юридическая консультация. Авторизованное тестирование веб-безопасности
Сколько длится тест сайта на проникновение?
Небольшая проверка может занять несколько дней. Сложное приложение — недели. Календарь решают объём, сложность и отчёт.
Нужен ли пентест небольшим сайтам?
Не каждому небольшому сайту нужен полный пентест. Сайтам, которые обрабатывают данные клиентов, имеют учётные записи или зависят от чувствительных интеграций, он часто нужен.
Могут ли автоматические инструменты заменить профессиональный пентест?
Инструменты хорошо находят типичные известные проблемы. Они пропускают то, что свойственно конкретному приложению, и тонкие сбои авторизации. Ручной анализ всё ещё нужен.
Означает ли HTTPS, что сайт безопасен?
Нет. HTTPS шифрует данные в пути. Он не убирает слабые места приложения, плохую конфигурацию или сломанный контроль доступа.
Может ли пентест улучшить производительность сайта?
Производительность — не цель теста. Проверка всё равно может показать конфигурацию или структуру, которые влияют и на надёжность.
Что происходит после того, как уязвимости найдены?
Исполнитель документирует находки и рекомендует исправления. Команда разработки или инфраструктуры их внедряет. Повторный тест проверяет результат.
В итоге: нужно ли вашему бизнесу тестирование сайта на проникновение?
Пентест показывает слабые места, которых не видит обычное функциональное тестирование. Для магазинов, SaaS, клиентских кабинетов и собственных платформ это часто разница между предположением, что контроль работает, и знанием, работает ли он.
Это не замена безопасной разработке, обслуживанию или мониторингу. Полезное сочетание — тест, когда риск его оправдывает, и инженерия, которая не ждёт теста.
Цель не в том, чтобы доказать, что сайт невозможно скомпрометировать. Цель — найти и снизить риски, которые имеют значение.
Смежные услуги
Читать далее
- Как этичный хакинг сайтов защищает ваш бизнес
- Почему авторизованное тестирование веб-безопасности обязательно
- Собственная разработка сайта: процесс, стоимость и выгоды
- Как нанять студию дизайна и разработки в 2026 году
Материал подготовлен Waytrel Studio. Это общие рекомендации, а не юридическая консультация. Таблица бюджетов иллюстративная и не является предложением Waytrel Studio. Waytrel Studio не заявляет о сертификациях, которых у неё нет.