Waytrel Journal · Безпека
Чому авторизоване тестування веббезпеки не є опцією у 2026 році
Що входить в авторизоване тестування веббезпеки, чому дозвіл є головною межею, як проходить проєкт від узгодження меж до повторного тестування і що має містити корисний звіт.
Обговорити аудит безпеки ↗
У цій статті
Сайт може виглядати завершеним і водночас бути відкритим. Швидкі сторінки, чистий дизайн і робочий checkout нічого не кажуть про те, чи може один клієнт відкрити рахунок іншого.
Ось незручна частина веббезпеки: сайт може робити саме те, для чого його створили, і все одно бути небезпечним.
Що більше бізнесу йде через сайти, то менше безпека є справою лише великих компаній. Інтернет-магазини, SaaS-продукти, сервісні бізнеси й невеликі бренди зберігають дані, які варто викрасти або зламати.
Авторизоване тестування веббезпеки — це робота, яка знаходить ці слабкі місця з дозволу, у погоджених межах, до того як це зробить хтось із гіршими намірами. Цей огляд пояснює, що входить у роботу, чому дозвіл є тією межею, яка має значення, як проходить проєкт, що має містити звіт і коли його замовляти.
1. Що таке авторизоване тестування веббезпеки?
Авторизоване тестування веббезпеки — це процес оцінювання сайту, вебзастосунку або допоміжної інфраструктури на слабкі місця безпеки з явним дозволом власника системи або іншої сторони, яка юридично має право авторизувати роботу.
Мета проста: знайти слабкі місця до того, як ними скористається атакувальник.
На відміну від несанкціонованої діяльності, легітимне тестування працює в погоджених межах, за визначеними правилами й дає рекомендації, з якими клієнт може працювати. Дозвіл — не формальність; це те, що відрізняє аудит безпеки від вторгнення.
Залежно від проєкту тестування може включати:
- Оцінку вразливостей вебзастосунків
- Перевірку автентифікації та сесій
- Тестування контролю доступу
- Оцінку безпеки API
- Перевірку конфігурації серверів та інфраструктури
- Перевірку заголовків безпеки й TLS
- Оцінку бізнес-логіки
- Огляд сторонніх інтеграцій
- Перевірку коду на безпеку
- Контрольований пентест
Ці дії показують, де контролі можуть бути недостатніми. Це не одне й те саме, і пропозиція має чітко вказувати, що саме входить.
Оцінка вразливостей визначає й оцінює потенційні слабкі місця. Пентест іде далі й безпечно підтверджує вибрані слабкі місця в явно авторизованих межах. Обидва дають корисну інформацію; вони відповідають на різні питання.
2. Чому веббезпека важливіша, ніж будь-коли, у 2026
Сучасний сайт — не набір статичних сторінок. Це сукупність зв'язків між системами, у кожної з яких свої користувачі, дозволи й режими відмови.
Типовий бізнес-сайт спілкується з:
- Платіжними шлюзами
- Системами управління взаєминами з клієнтами
- Платформами обліку товарів
- Сервісами аналітики
- Провайдерами автентифікації
- Інструментами маркетингової автоматизації
- Хмарною інфраструктурою
- Зовнішніми API
- Сервісами на основі AI
Кожен зв'язок — це залежність, яку треба розуміти й захищати. Слабке місце в одному компоненті може дістатися іншого.
Неправильно налаштований API може відкрити дані клієнтів, хоча фронтенд виглядає бездоганно. Застаріла залежність або надто вільне правило доступу створює ризики, яких звичайне функціональне тестування не показує, бо воно питає, чи працює сайт, а не хто ще може змусити його працювати.
Безпека — це бізнес-питання
Наслідки інциденту виходять за межі технічного збою. Це може бути:
- Несанкціонований доступ до даних клієнтів
- Простий операційний простій
- Фінансові втрати
- Регуляторні розслідування
- Репутаційні втрати
- Витрати на реагування
- Втрата довіри клієнтів
Серйозність залежить від уражених систем, задіяної інформації й того, як швидко організація може відреагувати. Дві схожі технічні помилки можуть мати дуже різні бізнес-наслідки.
Для бізнесу, що заробляє через сайт, тестування безпеки належить до управління операційними ризиками — поруч із бекапами, доступністю й надійністю оплат.
3. Чому авторизація обов'язкова
Найважливіша межа в роботі з безпекою проходить між авторизованим тестуванням і всім іншим.
Добрі наміри не створюють дозволу. Тестування системи без нього може порушувати закон, договір або правила користування, навіть коли нічого не зламано й нічого не викрадено.
Професійна робота починається з письмово зафіксованого дозволу — до першого запиту.
Що має містити авторизація
Правильний проєкт визначає:
- Власника системи: хто має право погодити тестування?
- Межі: які домени, застосунки, API та середовища включено?
- Вікно тестування: коли тестувати дозволено?
- Дозволені методи: які дії можна виконувати?
- Обмеження: які дії, системи й дані виключено?
- Контакти для екстрених випадків: кому телефонувати, якщо щось зламається?
- Вимоги до звіту: як передаються знахідки й чутливі деталі?
- Робота з даними: як захищаються й коли видаляються зібрані докази?
Письмовий документ Rules of Engagement робить ці межі явними для обох сторін. Це також перше, що запитує серйозний підрядник.
Чому це захищає обидві сторони
Чітка авторизація захищає клієнта: встановлює відповідальність, запобіжники й шлях ескалації, якщо тест вплине на доступність.
Вона захищає й тестувальника: визначає, що можна оцінювати, а що треба залишити. Для систем на сторонньому хостингу може знадобитися ще й згода провайдера — це питання етапу узгодження, а не середини тестування.
Етичне тестування безпеки — це дозвіл, прозорість і відповідальне виконання, а не лише технічна майстерність.
4. Оцінка вразливостей проти пентесту
Ці терміни часто вживають як синоніми. Насправді це різні роботи з різними результатами.
| Категорія | Оцінка вразливостей | Пентест |
|---|---|---|
| Головна мета | Виявити потенційні слабкі місця | Підтвердити ризики контрольованим тестуванням |
| Типовий підхід | Автоматичний і ручний огляд | Ручний аналіз із підтримкою інструментів |
| Глибина | Широке покриття | Точкова перевірка вибраних ризиків |
| Результат | Знахідки й класифікація ризиків | Підтверджені знахідки, вплив і рекомендації |
| Авторизація | Потрібна | Потрібна |
| Кому підходить | Регулярний моніторинг безпеки | Глибша гарантія безпеки |
Жоден підхід не замінює інший. Оцінка швидко покриває велику поверхню; пентест відповідає, чи створює конкретне слабке місце реальний бізнес-ризик.
Для багатьох організацій корисна відповідь — обидва: регулярні оцінки по всьому периметру плюс глибший тест перед запуском або після значної зміни.
5. Поширені ризики вебзастосунків
Більшість оглядів повертається до тих самих родин слабких місць. OWASP Top 10 — загальнодоступний орієнтир для них. OWASP Top 10
Зламаний контроль доступу
Контроль доступу визначає, хто може бачити запис і хто може його змінити. Коли він не працює, користувач дістається даних або дій, які йому не призначалися.
Клієнтський портал має не дати одному клієнту прочитати рахунки іншого. Перевірка повинна виконуватися на сервері; прихована кнопка в інтерфейсі — не контроль.
Ін'єкції
Ін'єкція виникає, коли недовірений ввід потрапляє в запит до бази, команду або інший інтерпретатор без безпечної обробки.
Параметризовані запити, сувора обробка вводу й відмова від небезпечного конструювання команд прибирають більшість цього класу. Виправлення належить до огляду коду й стандарту розробки, а не лише до звіту сканера.
Слабкі місця автентифікації та сесій
Автентифікація захищає користувацькі акаунти й адміністративний доступ. Огляд може перевіряти:
- Паролі та відновлення акаунта
- Багатофакторну автентифікацію
- Термін дії сесії
- Безпеку cookie
- Блокування акаунта й обмеження частоти
- Управління привілеями
Слабкі контролі тут підвищують імовірність захоплення акаунта, що часто стає першим кроком до всього іншого.
Неправильна конфігурація
Добре написаний застосунок усе одно може бути відкритим через конфігурацію. Типові знахідки:
- Відкриті адміністративні інтерфейси
- Зайві сервіси
- Надмірні дозволи
- Увімкнений debug у продакшені
- Небезпечні налаштування хмарного сховища
- Пропущені оновлення безпеки
Огляд конфігурації важливий, бо жодна якість коду не виправить адмінпанель, відкриту в інтернет.
Застарілі або вразливі компоненти
Сайти залежать від бібліотек, фреймворків, плагінів і пакетів. Відома вразливість в одному з них — відчинені двері, доки її не закриють патчем або компенсаційним заходом.
Процес роботи із залежностями дає більше, ніж щорічний скан: облік встановленого, оновлення за графіком і видалення того, чим ніхто не користується.
Вразливості бізнес-логіки
Деякі слабкі місця не є помилками коду. Застосунок робить те, що йому сказали, а бізнес-процес усе одно можна викривити в спосіб, якого ніхто не передбачав.
Знижки, повернення, зміна ролей і кроки оформлення замовлення — типові приклади. Сканери рідко їх знаходять, бо для цього треба розуміти, що процес має робити.
Саме тут ручне тестування виправдовує себе. Тому межі роботи мають включати бізнес-правила, а не лише endpoints.
6. Як працює авторизоване тестування
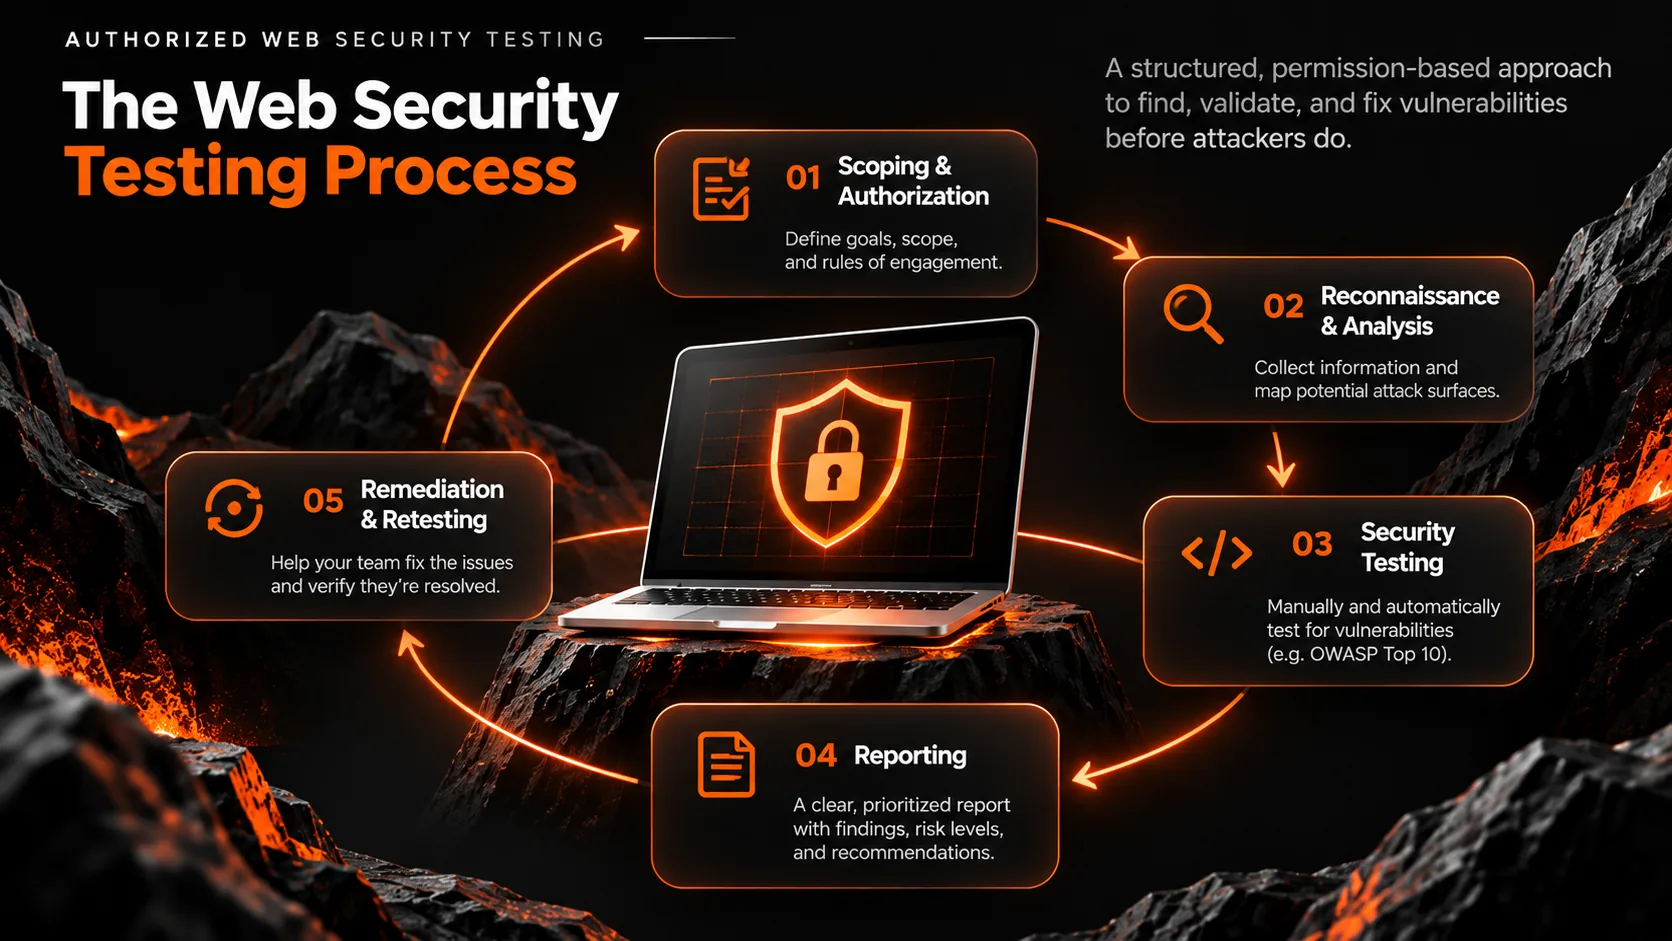
Професійний проєкт іде за структурованим процесом. Деталі залежать від застосунку, цілей клієнта й погоджених меж, але форма лишається схожою.
Етап 1: Виявлення й узгодження меж
Робота починається з розуміння системи. Команда й клієнт визначають:
- Застосунки та домени
- Релевантну інфраструктуру
- API та інтеграції
- Вимоги до автентифікації
- Чутливі бізнес-функції
- Операційні обмеження
- Цілі тестування
Цей етап також дає письмову авторизацію й Rules of Engagement.
Етап 2: Огляд і оцінювання безпеки
Команда досліджує погоджені системи: конфігурацію, контролі автентифікації, поведінку застосунку, залежності та архітектуру безпеки.
Інструменти допомагають із відомими шаблонами. Ручний аналіз зазвичай потрібен, щоб зрозуміти ризики, специфічні для цього застосунку.
Етап 3: Контрольована перевірка
Підозра на слабке місце стає знахідкою лише після підтвердження. Перевірка використовує найменш руйнівний метод, який доводить суть.
Тестування лишається в межах і уникає зайвого доступу до персональних даних. Доказів має бути достатньо, щоб відтворити проблему, і не більше.
Етап 4: Оцінка ризику
Знахідки оцінюють за потенційним впливом і умовами, потрібними для використання:
- Технічна серйозність
- Бізнес-вплив
- Доступність ураженої системи
- Наявні контролі безпеки
- Чутливість ураженої інформації
- Імовірність зловживання
Проблема конфігурації низької серйозності й зламаний контроль доступу потребують різних відповідей і різних строків.
Етап 5: Звіт
Клієнт отримує структурований звіт. Корисний містить:
- Резюме для керівництва
- Межі та методологію
- Виявлені вразливості
- Серйозність і бізнес-вплив
- Підтвердні докази
- Рекомендації щодо виправлення
- Обмеження оцінювання
Він має бути зрозумілим і команді розробки, і людині, яка затверджує бюджет.
Етап 6: Виправлення й повторне тестування
Тестування створює цінність, коли знахідки виправлено. Розробники й адміністратори планують роботи за ризиком і бізнес-пріоритетом.
Повторне тестування підтверджує, які питання закрито, а які лишилися. Без цього кроку ніхто не знає, чи спрацювало виправлення.
Знайти вразливість — це початок роботи. Виправлення зменшує ризик.
7. Як виглядає знахідка на практиці
Уявіть магазин із клієнтським кабінетом. Рахунок відкривається за адресою `/account/invoice/1042`. Авторизований клієнт змінює номер і бачить рахунок іншої людини — з її ім'ям, адресою й історією замовлень.
Інтерфейс виглядає нормально, вхід працює, помилки немає, тривога не спрацьовує. Бракує перевірки на сервері, що рахунок належить саме цьому акаунту.
Виправлення невелике: авторизувати кожен запит до об'єкта щодо поточного користувача, повертати нейтральну відповідь у разі відмови, додати регресійний тест із чужим ID і логувати доступ до рахунків, щоб зловживання було видно.
Цей сценарій ілюстративний, побудований на категорії зламаного контролю доступу з OWASP Top 10; це не клієнтський проєкт. Він показує, чому ручна перевірка важлива: сканер бачить сторінку, яка працює, а тестувальник — чиї дані ця сторінка повертає.
Демо пентесту на сайті запускає подібне оцінювання як симуляцію в браузері. Воно позначене як приклад середовища й нічого не сканує. Пентест вебзастосунків і ціни
8. Що має містити звіт про безпеку
Звіт має робити більше, ніж перелічувати технічні попередження. Він має допомогти бізнесу вирішити, що виправляти і в якому порядку.
Резюме для керівництва
Нетехнічний огляд найважливіших ризиків, уражених систем і рекомендованих пріоритетів. Він існує, щоб керівництво могло ухвалити рішення, не читаючи сирий вивід.
Технічні знахідки
Детальний опис для розробників і адміністраторів. Кожна знахідка має вказувати уражений компонент, спостережувану поведінку, потенційний вплив, кроки відтворення й рекомендоване виправлення.
Докази мають бути достатньо конкретними для відтворення й достатньо захищеними, щоб не відкривати дані клієнтів тим, кому вони не потрібні.
Дорожня карта виправлень
Пріоритезований план дій на основі серйозності, бізнес-впливу й витрат на впровадження. Де доречно, він відділяє негайні заходи від довгострокових архітектурних змін.
Ретельне оцінювання мало чого варте, якщо команда не може з ним працювати. Звіт пишуть для тих, хто виконуватиме роботу, і обговорюють із тим, хто володіє ризиком.
9. Як часто бізнесу тестувати сайти?
Універсального графіка немає. Частота залежить від профілю ризику системи, складності, відкритості й швидкості змін.
Оцінювання особливо корисне:
- Перед запуском нового застосунку
- Після значних архітектурних змін
- Після суттєвих оновлень автентифікації чи оплат
- Під час додавання чутливих інтеграцій
- Після інциденту безпеки
- Коли цього вимагають договірні або регуляторні зобов'язання
- У складі регулярної програми забезпечення безпеки
Деякі організації проводять щорічний пентест як базовий рівень і додають огляди після великих змін. Інші тестують частіше, бо застосунок змінюється щотижня або обробляє особливо чутливі дані.
Автоматичний моніторинг може доповнювати періодичну ручну роботу. Він не замінює її, і чистий дашборд не є доказом, що контроль доступу працює.
10. Чи гарантує тестування безпеку сайту?
Ні. Тест досліджує систему в певних межах у певний момент. Він не може довести, що знайдено всі слабкі місця.
Нові слабкі місця з'являються через:
- Оновлення програмного забезпечення
- Нові функції
- Зміни конфігурації
- Сторонні залежності
- Зміни інфраструктури
- Зміни в техніках атакувальників
Тестування дає свідчення про стан оцінених систем на той момент. Це не постійний сертифікат.
Зріла програма безпеки також включає:
- Безпечні практики розробки
- Управління залежностями
- Огляди контролю доступу
- Бекапи й планування відновлення
- Моніторинг і логування
- Процедури реагування на інциденти
- Регулярне патчення
- Обізнаність команди з безпеки
Безпека — це безперервний процес, а не одноразовий сертифікат.
11. Тестування сайтів на WordPress і WooCommerce
WordPress і WooCommerce живлять багато бізнес-сайтів та інтернет-магазинів. Їхні екосистеми дають змогу будувати дуже кастомні рішення — і роблять управління залежностями необхідним.
Для системи на WordPress авторизоване оцінювання може перевіряти:
- Версії ядра WordPress і плагінів
- Безпеку адміністративних акаунтів
- Ролі й можливості користувачів
- Функціональність власної теми
- Контроль доступу до REST API
- Права на файли й каталоги
- Автентифікацію та роботу із сесіями
- Сторонні інтеграції
- Бекапи й безпеку конфігурації
Особливості WooCommerce
Електронна комерція додає власні вимоги. Тестування може зосередитися на:
- Доступі до клієнтських акаунтів
- Відкритті інформації про замовлення
- Цілісності процесу оформлення
- Логіці купонів і знижок
- Інтеграціях із платіжними шлюзами
- Правах на повернення й управління замовленнями
- Захисті даних клієнтів
Платіжні дані — найчутливіша частина. Використовуйте платіжного провайдера, який тримає дані карток поза вашими системами, і розумійте свої обов'язки за чинними правилами карткової індустрії.
Для магазинів із власними плагінами чи інтеграціями перевіряйте і власний код. Ядро зазвичай найкраще підтримувана частина сайту.
12. Тестування SaaS-платформ і власних застосунків
SaaS-продукти часто мають складніші вимоги, ніж маркетинговий сайт. Один застосунок може обслуговувати багато організацій, ролей і рівнів дозволів.
Оцінювання може перевіряти:
- Ізоляцію орендарів
- Контроль доступу на основі ролей
- Авторизацію API
- Сценарії автентифікації
- Межі доступу до даних
- Адміністративні дозволи
- Сторонні інтеграції
- Логування й моніторинг
- Управління секретами
- Конфігурацію інфраструктури
Багатоорендний продукт має довести, що користувачі однієї організації не дістануться приватних даних іншої. Ця вимога належить до архітектури, а не лише до тесту перед запуском.
Те саме стосується журналів аудиту, управління секретами й адміністративного доступу. Додавати їх після запуску дорого, а іноді неможливо без часткового переписування.
13. Скільки коштує авторизоване тестування?
Вартість залежить від меж, складності, глибини тестування й вимог до звіту. Невеликий інформаційний сайт потребує іншого рівня оцінки, ніж SaaS-платформа з кількома API й ролями.
На ціну впливають:
- Кількість застосунків і endpoints
- Складність автентифікації
- Кількість ролей користувачів
- Покриття API
- Обсяг інфраструктури
- Потреба в ручному тестуванні
- Складність бізнес-логіки
- Вимоги до звіту
- Повторне тестування
Порівнюйте межі й результати, а не найнижчу ціну. Дешевий автоматичний скан не дорівнює ручному пентесту, а фіксована ціна без меж — не пропозиція.
Чітка пропозиція вказує, що оцінюватимуть, що виключено, які докази й звіт отримає клієнт. Вона також називає людей, які виконуватимуть роботу.
14. Як вибрати підрядника
Обирайте партнера за процесом і доказами, а не за стіною значків.
Чи вимагають вони письмової авторизації?
Професійний підрядник встановлює дозвіл і межі до початку й не починає без них.
Чи працюють вони за визнаною методологією?
Запитайте, на які настанови спирається робота. Поширені орієнтири:
Ці документи допомагають порівнювати пропозиції й перевіряти, що робота відтворювана.
Чи входить ручне тестування?
Автоматичний скан знаходить типові проблеми. Слабкі місця контролю доступу й бізнес-логіки знаходить ручний аналіз — а саме вони зазвичай найважливіші.
Що буде в фінальному звіті?
Попросіть зразок з видаленими чутливими деталями. Звіт без кроків відтворення й пріоритетів — це список попереджень, а не план.
Чи є повторне тестування?
Перевірка після виправлення — це те, як клієнт дізнається, що виправлення спрацювало. Її варто узгодити й оцінити заздалегідь, а не імпровізувати потім.
Як захищають чутливу інформацію?
Підрядник має пояснити, як зберігаються, передаються й видаляються докази, облікові дані та дані клієнта.
Чи розуміють вони ваш стек?
Досвід із вашим фреймворком, архітектурою й бізнес-процесами підвищує якість оцінки. Так само як і чесність відмовитися від роботи поза цим досвідом.
Підрядник, який не може відповісти на ці питання до договору, навряд чи відповість на них під час інциденту.
15. Як Waytrel Studio підходить до веббезпеки
У Waytrel Studio безпека є частиною інженерії, а не окремим продуктом, прикрученим наприкінці.
Робота починається з авторизації та меж. Ми тестуємо автентифікацію, контроль доступу й конфігурацію на системах, які нам дозволено тестувати, і записуємо, що виключено, до першого запуску.
Оцінювання спирається на OWASP Web Security Testing Guide та Application Security Verification Standard, із NIST SP 800-115 для процесу. Знахідки відтворюються, оцінюються за впливом і супроводжуються виправленням, яке команда може впровадити.
Про кваліфікацію: роботу веде розробник, який будує й підтримує ці системи. Ми не заявляємо про сертифікації, яких не маємо. Коли проєкту потрібен сертифікований аудитор, регуляторне підтвердження чи офіційний лист для страховика, ми говоримо про це прямо й допомагаємо окреслити таку роботу.
Демо пентесту на цьому сайті запускає симуляцію оцінювання в браузері. Воно позначене як приклад середовища й нічого не сканує; воно показує форму роботи, а не результат.
Якщо сайт потребує перебудови, а не тестування, огляд власної розробки описує процес, терміни й бюджети. Власна розробка сайту
Вибір студії — окреме рішення. Порадник про найм студії дизайну й розробки збирає питання, які варто поставити до підписання. Як найняти студію дизайну та розробки
Після виправлень сайтам усе одно потрібні оновлення, бекапи й моніторинг. Плани обслуговування закривають цю частину роботи. Обслуговування й підтримка сайтів
16. Чекліст авторизованого тестування
Перед замовленням оцінювання дайте відповіді на ці питання.
- Чи знаємо ми, які системи потребують тестування?
- Чи визначили ми, хто може авторизувати оцінювання?
- Чи задокументовано межі?
- Чи чітко визначені обмеження тестування?
- Чи визначили ми критичні бізнес-процеси?
- Чи встановлені контакти для екстрених випадків?
- Чи розуміємо ми, як поводитимуться з чутливою інформацією?
- Чи отримаємо ми детальний звіт?
- Чи є процес виправлень?
- Чи можна повторно перевірити важливі виправлення?
Структурований проєкт прибирає більшість невизначеності й дає оцінюванню шанс дати корисний результат.
Поширені питання
Чи законне авторизоване тестування веббезпеки?
Авторизоване тестування зазвичай проводять із дозволу сторони, яка має право погодити роботу. Законність усе одно залежить від юрисдикції, договору, методів і систем. Письмовий дозвіл і визначені межі — базові запобіжники.
Пентест і сканування вразливостей — це одне й те саме?
Ні. Сканування виявляє потенційні слабкі місця, часто автоматичними інструментами. Пентест підтверджує вибрані ризики ручним контрольованим тестуванням у авторизованих межах.
Чи може тестування безпеки зашкодити сайту?
Деякі дії можуть вплинути на швидкодію чи доступність, якщо їх не спланувати. Професійні проєкти встановлюють обмеження, запобіжники й процедури зв'язку, щоб знизити операційний ризик.
Чи варто малому бізнесу інвестувати в тестування безпеки?
Малому бізнесу це корисно, коли сайт обробляє дані клієнтів, оплати чи чутливу бізнес-інформацію. Межі мають відповідати реальному ризику й бюджету, а не шаблону.
Чи означає SSL-сертифікат, що сайт безпечний?
Ні. HTTPS шифрує трафік між браузером і сервером. Він не виправляє вразливості застосунку, слабку конфігурацію чи зламаний контроль доступу.
Чи може тестування безпеки покращити SEO?
Тестування не є тактикою ранжування. Запобігання зламам, шкідливим редіректам і простоям захищає доступність, репутацію й досвід користувачів — а це помічають і пошукові системи, і клієнти.
Скільки триває оцінювання?
Залежить від кількості систем, складності застосунку, глибини тестування й звіту. Невелике оцінювання може тривати кілька днів, складний проєкт — кілька тижнів.
Підсумок: безпека є частиною кращих цифрових продуктів
Авторизоване тестування веббезпеки не має чекати на інцидент. Воно належить до того самого плану, що й бекапи, моніторинг та обслуговування.
Сучасні сайти залежать від пов'язаних систем, чутливих даних і логіки, що часто змінюється. Розуміння того, де ці системи можуть відмовити, допомагає бізнесу вирішити до того, як проблема стане надзвичайною.
Послідовність легко назвати й важче виконати: отримати дозвіл, визначити межі, оцінити відповідально, задокументувати знахідки, виправити важливе й перевірити виправлення.
Хороший сайт має гарно виглядати, добре працювати й витримувати перевірку. Безпека — частина цього стандарту.
Суміжні послуги
Читати далі
Матеріал підготовлено Waytrel Studio. Це загальні рекомендації, а не юридична консультація; вимоги до авторизації залежать від юрисдикції, договорів і хостинг-провайдерів. Сценарій із рахунком ілюстративний і не є клієнтським проєктом. Waytrel Studio не заявляє про сертифікації, яких не має.