Waytrel Journal · Безпека
Як етичний хакінг сайтів захищає ваш бізнес
Як працює етичний хакінг для сайтів, що він може виявити, скільки коштує і чому авторизовані оцінки потрібні в сучасній стратегії безпеки.
Обговорити оцінку безпеки ↗
У цій статті
Ваш сайт виглядає чудово. Він швидко завантажується, клієнтам зручно ним користуватися, і все, здається, працює саме так, як задумано.
Але є запитання, яке більшість власників бізнесу майже ніколи не ставить:
Що станеться, якщо хтось використає ваш сайт так, як ви ніколи не передбачали?
Форма входу, створена для захисту акаунтів, може містити непомічену слабкість. API, зроблений для спрощення інтеграцій, може відкрити дані, яких не повинен. Навіть звичайний плагін може принести вразливість, що зачіпає весь сайт.
Такі проблеми не завжди дають видимі помилки. Іноді все виглядає цілком нормально.
Саме тут з’являється етичний хакінг для сайтів.
Замість того щоб чекати, поки слабке місце знайде хтось зі злими намірами, етичні хакери допомагають бізнесу виявити й усунути ризики безпеки через контрольовані авторизовані оцінки.
У світі, де сайти обробляють платежі, дані клієнтів і критичні бізнес-операції, розуміти ці ризики стає дедалі важливіше.
Розберімо, як працює етичний хакінг, що він може виявити і чому він належить до сучасної стратегії безпеки сайту.
Цей матеріал зосереджений на бізнес-сенсі оцінки та на тому, як вона проходить. Дозвіл і правова межа розглянуті окремо, а практичний гайд з пентесту сайту — про обсяг, вартість і підготовку. Чому авторизоване тестування веббезпеки не є опцією у 2026 році · Що таке тестування сайту на проникнення і чи потрібне воно вам?
1. Що таке етичний хакінг для сайтів?
Етичний хакінг — це оцінка комп’ютерних систем на слабкі місця безпеки з явним дозволом особи чи організації, уповноваженої такий дозвіл надати.
Для сайтів він зосереджений на вразливостях вебзастосунків, систем автентифікації, API, інтеграцій і пов’язаної інфраструктури.
Мета проста: знайти слабкі місця безпеки раніше, ніж ними скористаються зловмисники.
Етичні хакери застосовують знання з безпеки й методи оцінки, щоб зрозуміти, як застосунок можуть використати не за призначенням. На відміну від зловмисників, вони працюють у погодженому обсязі й за документованими правилами.
Професійна співпраця зазвичай включає:
- Письмову авторизацію
- Чітко визначені межі тестування
- Погоджені методи оцінки
- Операційні запобіжники
- Відповідальну роботу з чутливими даними
- Документовані висновки
- Рекомендації щодо усунення
Етичний хакінг — не про те, щоб ламати системи заради доказу. Він про те, де контролі безпеки можуть не спрацювати, і як допомогти організації їх посилити.
2. Етичний хакінг і зловмисний хакінг: у чому різниця?
Етичні хакери й зловмисники можуть вивчати схожі технології та слабкі місця. Фундаментальна різниця — у дозволі, намірі й поведінці.
| Етичний хакінг | Зловмисний хакінг |
|---|---|
| Проводиться з явним дозволом | Проводиться без належної авторизації |
| Працює в межах визначених рамок | Може ігнорувати правові й операційні межі |
| Мета — виявити й зменшити ризики | Мета може бути несанкціонований доступ, зрив або вигода |
| Документує висновки відповідально | Може приховувати дії або зловживати інформацією |
| Захищає чутливі дані під час тестування | Може викрадати, розголошувати або змінювати дані |
| Підтримує усунення проблем | Може експлуатувати вразливості зі шкодою |
Етичний хакер не має автоматичного права тестувати будь-який публічний сайт. Навіть з добрими намірами неавторизоване тестування може порушити закони, договори чи політики провайдерів.
Тому професійні оцінки безпеки починаються з письмового дозволу й чіткого документа Rules of Engagement.
Технічна здатність сама по собі не робить дію етичною. Роблять її етичною авторизація й відповідальна поведінка.
3. Чому бізнесу потрібен етичний хакінг сайту
Сучасні бізнес-сайти роблять набагато більше, ніж показують інформацію. Вони з’єднують сервіси, обробляють транзакції, керують акаунтами й обмінюються даними із зовнішніми системами.
Типовий онлайн-бізнес може залежати від:
- Баз даних клієнтів
- Платіжних шлюзів
- CRM-систем
- Платформ управління запасами
- Провайдерів автентифікації
- Сервісів маркетингової автоматизації
- Хмарної інфраструктури
- Сторонніх API
Кожен додатковий компонент створює залежності, які треба захищати. Вразливість в одній частині системи може вплинути на інші.
Захист даних клієнтів
Дані клієнтів — один із найважливіших активів, з якими працює багато сайтів. Залежно від бізнесу це можуть бути імена, контакти, історія замовлень, дані акаунтів та інша персональна інформація.
Етичні оцінки безпеки допомагають виявити слабкі місця, через які ці дані можуть стати доступними без дозволу.
Запобігання операційним збоям
Скомпрометований сайт може перервати продажі, підтримку й внутрішні процеси. Для eCommerce і SaaS навіть коротка перерва впливає на виручку й відносини з клієнтами.
Зменшення фінансових ризиків
Інциденти безпеки породжують витрати на розслідування, відновлення, юридичні зобов’язання, ремонт систем і простій бізнесу. Проактивне тестування допомагає знайти запобіжні ризики до того, як вони стануть дорогими проблемами.
Захист репутації бренду
Клієнти очікують, що бізнес робить розумні кроки для захисту їхньої інформації. Серйозний інцидент може підірвати довіру — а відновити її часто складніше, ніж виправити технічну проблему.
4. Що етичні хакери можуть знайти на сайті?
Етичний хакінг сайтів може виявити слабкі місця, які звичайне функціональне тестування часто не бачить. Багато оцінок спираються на OWASP Top 10 — широко визнаний орієнтир ризиків вебзастосунків. OWASP Top 10
Ось поширені категорії.
Порушений контроль доступу
Контроль доступу визначає, хто може бачити ресурси чи виконувати дії. Коли він не спрацьовує, користувачі отримують доступ поза своїми правами.
Наприклад, інтернет-магазин має гарантувати, що клієнт не побачить приватне замовлення іншого клієнта. Тестування перевіряє, чи авторизація реально виконується.
Слабкості автентифікації
Механізми автентифікації захищають акаунти користувачів і адміністративні інтерфейси. Оцінка може перевіряти:
- Безпеку входу
- Відновлення акаунта
- Багатофакторну автентифікацію
- Завершення сесії
- Конфігурацію cookie
- Адміністративний доступ
- Захист від автоматизованих спроб входу
Мета — знайти слабкі місця, які підвищують імовірність несанкціонованого доступу до акаунтів.
Вразливості ін’єкцій
Ін’єкції виникають, коли застосунок небезпечно обробляє недовірений ввід. Залежно від технології це може зачіпати роботу з базою даних чи інші процеси. Параметризовані запити й коректна обробка вводу зменшують ці ризики.
Міжсайтовий скриптинг (XSS)
XSS виникає, коли застосунок дозволяє інтерпретувати недовірений контент як виконуваний код у браузері користувача. Це може впливати на поведінку сторінки, взаємодії чи чутливі дані. Коректне кодування виводу й безпечний рендеринг — важливі захисти.
Неправильна конфігурація безпеки
Навіть добре розроблений застосунок може стати вразливим через неправильну конфігурацію. Приклади:
- Зайві відкриті сервіси
- Надмірні права користувачів
- Небезпечні налаштування хмарного сховища
- Увімкнений debug у продакшені
- Застарілі серверні компоненти
- Погано захищені адміністративні інтерфейси
Оцінки безпеки допомагають знайти конфігурації, які потребують уваги.
Вразливі залежності
Сайти часто покладаються на зовнішні бібліотеки, плагіни, фреймворки й сервіси. Якщо в них є відомі вразливості, ризики потрапляють навіть у добре спроєктовані системи. Тому регулярне керування залежностями є необхідним.
Вразливості бізнес-логіки
Деякі слабкі місця — не класичні помилки коду. Вони з’являються, коли застосунок дозволяє маніпулювати бізнес-процесами непередбаченим чином: знижки, повернення, права акаунтів, сценарії замовлень.
Такі проблеми часто потребують ручного аналізу, бо автоматичні сканери не розуміють бізнес-правил застосунку.
5. Як працює етичний хакінг для сайтів?
Професійний етичний хакінг іде за структурованим процесом. Точна методологія залежить від архітектури застосунку, бізнес-вимог і авторизованого обсягу.
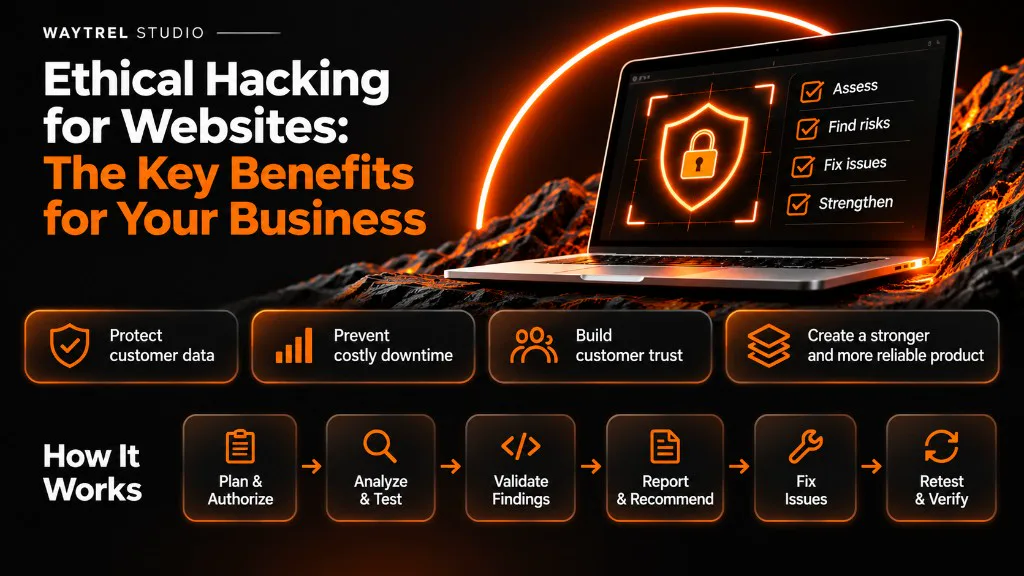
Крок 1. Авторизація й планування
До будь-якого тестування клієнт і провайдер безпеки фіксують обсяг. Вони визначають:
- Застосунки й домени в обсязі
- Системи поза тестуванням
- Цілі оцінки
- Дозволені дії
- Розклад тестування
- Операційні обмеження
- Контакти на випадок інциденту
- Вимоги до роботи з даними
Це захищає обидві сторони й зменшує операційний ризик.
Крок 2. Розуміння застосунку
Команда переглядає авторизоване середовище, щоб зрозуміти архітектуру й функціональність: компоненти, сценарії автентифікації, інтеграції, ролі користувачів. Мета — знайти зони, де контролі безпеки потребують глибшої перевірки.
Крок 3. Оцінка вразливостей
Команда шукає потенційні слабкі місця. Автоматизовані інструменти допомагають із типовими конфігураційними проблемами й відомими вразливостями. Ручний аналіз додає розуміння поведінки застосунку, контролю доступу й бізнес-логіки.
Крок 4. Контрольована перевірка
Потенційні слабкі місця оцінюють, щоб зрозуміти, чи це справжній ризик. Перевірка має йти за Rules of Engagement і використовувати найменш руйнівні методи. Мета — зібрати змістовні докази без зайвого впливу на продакшен і чутливі дані.
Крок 5. Звіт з безпеки
Висновки фіксують у звіті. Корисний звіт пояснює:
- Що виявлено
- Які компоненти зачеплені
- Потенційний бізнес-вплив
- Серйозність ризику
- Рекомендоване усунення
- Обмеження оцінки
Звіт має дати розробникам і адміністраторам достатньо інформації для виправлень.
Крок 6. Усунення й повторна перевірка
Виявити вразливості — лише частина процесу. Команда розробки впроваджує виправлення, а важливі знахідки перевіряють повторно.
Цінність етичного хакінгу вимірюється не кількістю знахідок, а тим, наскільки ефективно зменшено ризики безпеки.
6. Етичний хакінг і автоматичне сканування
Автоматичні сканери — цінні інструменти, але вони не замінюють повноцінну етичну оцінку.
Автосканування допомагає виявити:
- Відомі вразливості ПЗ
- Застарілі залежності
- Певні проблеми конфігурації
- Відсутні контролі безпеки
- Типові слабкі місця застосунків
Водночас автоматика може пропустити складні проблеми авторизації й бізнес-логіки, а також дати хибні спрацьовування, які треба перевіряти вручну.
Професійний етичний хакінг поєднує інструменти з людським аналізом. Досвідчений спеціаліст бачить взаємодію компонентів і оцінює ризик у бізнес-контексті.
Для багатьох організацій поєднання автоматичного моніторингу з періодичними ручними оцінками ефективніше, ніж ставка лише на одне з двох.
7. Яким сайтам етичний хакінг потрібен найбільше?
Оцінки безпеки корисні багатьом типам сайтів, але деякі застосунки мають особливо високі вимоги.
eCommerce-сайти
Інтернет-магазини обробляють дані клієнтів, замовлення й платіжні сценарії. Етичний хакінг може допомогти знайти слабкі місця в:
- Правах акаунтів клієнтів
- Процесах оформлення замовлення
- Керуванні замовленнями
- Платіжних інтеграціях
- Логіці купонів і повернень
- Адміністративному функціоналі
Для сайтів на WooCommerce особливу увагу часто потребують кастомні плагіни й інтеграції.
SaaS-застосунки
SaaS-платформи часто обслуговують кількох клієнтів на спільній інфраструктурі. Оцінки можуть фокусуватися на:
- Ізоляції тенантів
- Авторизації API
- Ролях і правах користувачів
- Системах автентифікації
- Доступі до чутливих даних
- Адміністративних контролях
Мультитенантний застосунок має гарантувати, що дані одного клієнта недоступні іншому без дозволу.
Сайти на WordPress
WordPress дає гнучкість через плагіни, теми й кастомну розробку. Але безпека залежить від конфігурації, супроводу й практик розробки. Оцінка може перевіряти:
- Безпеку ядра й плагінів WordPress
- Адміністративний доступ
- Функціональність кастомної теми
- Права REST API
- Ролі користувачів
- Конфігурацію хостингу
- Сторонні інтеграції
Кастомні вебзастосунки
Кастомні застосунки можуть містити спеціалізовані сценарії, які універсальні сканери повністю не охоплюють. Ручний аналіз особливо цінний там, де складна авторизація чи бізнес-логіка.
8. Як часто тестувати сайт?
Універсальної частоти немає для кожної організації. Графік залежить від складності застосунку, бізнес-ризику й того, як часто система змінюється.
Етичні оцінки безпеки особливо цінні:
- Перед запуском нового сайту чи застосунку
- Після великих релізів функцій
- Після суттєвих змін інфраструктури
- Коли з’являються чутливі інтеграції
- Після інциденту безпеки
- Коли цього вимагають стандарти чи договори
- Як частина постійної програми безпеки
Деякі організації роблять щорічний пентест як базовий рівень. Для високоризикових або часто змінюваних систем потрібні регулярніші оцінки.
Автоматичний моніторинг доповнює цю роботу, але не замінює глибше ручне тестування.
9. Скільки коштує етичний хакінг для сайтів?
Вартість залежить від обсягу й складності системи. Невеликий інформаційний сайт — це інша оцінка, ніж SaaS з кількома API, ролями й чутливими інтеграціями.
На вартість впливають:
- Кількість застосунків
- Складність автентифікації
- Кількість ролей користувачів
- Покриття API
- Кастомний функціонал
- Потреба в ручному тестуванні
- Обсяг інфраструктури
- Умови звітності й повторної перевірки
Ілюстративні орієнтири бюджету
Це широкі планові приклади, а не перевірені ринкові середні й не котирування Waytrel Studio.
| Тип сайту | Ілюстративний бюджет |
|---|---|
| Сайт малого бізнесу | $500–$2,000 |
| Сайт на WordPress або WooCommerce | $1,000–$5,000 |
| Кастомний вебзастосунок | $2,000–$10,000 |
| SaaS-платформа | $5,000–$20,000+ |
| Складне корпоративне середовище | Індивідуальна пропозиція |
Реальна ціна може вийти за ці межі. Порівнюйте провайдерів за обсягом, методологією, якістю звіту й експертизою, а не лише за ціною.
Фіксовані стартові ціни пентестів вебзастосунків Waytrel Studio опубліковані на сторінці послуги. Пентест вебзастосунків
10. Як обрати провайдера етичного хакінгу
Вибір партнера з безпеки потребує уважної оцінки. Перед наймом поставте кілька важливих запитань.
Чи вимагають вони письмову авторизацію?
Професійний провайдер ніколи не починає тестування без належного дозволу.
Чи дотримуються вони визнаних методологій безпеки?
Корисні орієнтири:
Ці ресурси допомагають структурувати оцінку й перевіряти вимоги до безпеки застосунку.
Чи включений ручний аналіз?
Лише автоматичне сканування часто недостатнє для складних застосунків.
Чи отримаєте ви дієві рекомендації?
Звіт має пояснювати, як усунути слабкі місця, а не просто перелічувати технічні попередження.
Чи доступна повторна перевірка?
Повторна перевірка підтверджує, що виправлення спрацювали.
Як захищатимуть чутливу інформацію?
Провайдер має пояснити, як працюватимуть із тестовими обліковими даними, висновками й конфіденційними даними.
Чи розуміють вони ваш технологічний стек?
Досвід з архітектурою й інтеграціями вашого застосунку підвищує якість оцінки.
11. Етичний хакінг не гарантує повну безпеку
Одне з найважливіших розумінь для власника бізнесу: жодна окрема оцінка не гарантує абсолютну безпеку.
Тест безпеки перевіряє вибрані системи в межах обсягу й часу. Нові вразливості можуть з’явитися через:
- Оновлення ПЗ
- Нові функції
- Зміни інфраструктури
- Сторонні інтеграції
- Нововідкриті слабкі місця
- Помилки конфігурації
Тому етичний хакінг має бути частиною ширшої стратегії безпеки. До неї також можуть входити:
- Практики безпечної розробки
- Регулярні оновлення ПЗ
- Огляди контролю доступу
- Моніторинг і журналювання
- Резервне копіювання й відновлення
- Керування залежностями
- План реагування на інциденти
- Навчання з безпеки
Безпечний сайт — не готовий продукт. Це система, яка потребує постійної уваги.
12. Чому безпека має бути частиною розробки сайту
Безпеку часто відкладають «на після розробки». Такий підхід створює зайві витрати й технічні ускладнення.
Ефективніша стратегія вбудовує безпеку в увесь життєвий цикл розробки.
На етапі планування
Команди визначають чутливі дані, вимоги до автентифікації й важливі бізнес-сценарії.
На етапі архітектури
Розробники враховують контроль доступу, межі систем, інтеграції й безпеку інфраструктури.
Під час розробки
Безпечне кодування, код-рев’ю й керування залежностями зменшують типові слабкі місця.
Перед запуском
Оцінки безпеки можуть виявити важливі проблеми до публічного доступу до застосунку.
Після запуску
Моніторинг, оновлення, керування вразливостями й періодичне тестування підтримують безпеку, поки застосунок розвивається.
Такий підхід часто описують як інтеграцію безпеки в життєвий цикл розробки ПЗ. Він зменшує потребу в дорогих реактивних виправленнях.
13. Як Waytrel Studio підходить до безпеки сайтів
У Waytrel Studio ми вважаємо, що сильний цифровий досвід — це більше, ніж привабливий інтерфейс. Це продумана інженерія, підтримувана архітектура й доречні контролі безпеки. Waytrel Studio
У питаннях безпеки сайту ми наголошуємо на таких принципах:
- Чітка авторизація й визначені межі оцінки
- Архітектура з урахуванням безпеки
- Відповідальна оцінка вразливостей
- Захист чутливої інформації
- Практичні рекомендації з усунення
- Підтримуваний код та інфраструктура
- Постійні технічні покращення
Безпека має доповнювати дизайн і функціональність, а не конкурувати з ними. Сайт може бути виразним, зручним, швидким і водночас спроєктованим із думкою про безпеку.
14. Чекліст етичного хакінгу для власників бізнесу
Перед замовленням етичного хакінгу перегляньте ці запитання:
- Чи знаємо ми, які сайти й застосунки потребують оцінки?
- Чи можемо авторизувати тестування всіх систем у обсязі?
- Чи задокументований обсяг оцінки?
- Чи чітко визначені обмеження тестування?
- Чи визначено чутливі дані клієнтів?
- Чи є актуальні резервні копії?
- Чи повідомлені відповідні технічні команди?
- Чи проводитиме провайдер ручний аналіз?
- Чи отримаємо детальний звіт з безпеки?
- Чи є процес усунення вразливостей?
- Чи можна повторно перевірити важливі виправлення?
Структурована оцінка допомагає перетворити занепокоєння щодо безпеки на практичні покращення.
Часті запитання
Чи законний етичний хакінг для сайтів?
Етичний хакінг проводять з авторизацією сторони, яка має право дати дозвіл. Законність також залежить від юрисдикції, договорів, методів і систем. Письмова авторизація й визначений обсяг обов’язкові.
Чи етичний хакінг — це те саме, що пентест?
Терміни близькі, але не тотожні. Етичний хакінг — ширше поняття авторизованої оцінки безпеки. Пентест — структурована перевірка, яка контрольовано підтверджує вибрані слабкі місця.
Чи можуть етичні хакери отримати доступ до даних клієнтів?
Тестування може виявити слабкі місця, що стосуються чутливих даних. Професійні тестувальники мають мінімізувати доступ до реальних даних клієнтів і дотримуватися погоджених правил роботи з даними.
Чи потрібен етичний хакінг кожному сайту?
Не кожному сайту потрібен повний пентест. Але сайти з чутливими даними, акаунтами, платежами чи складними інтеграціями часто виграють від професійної оцінки безпеки.
Чи можуть автоматичні інструменти замінити етичних хакерів?
Автоматика корисна для типових слабких місць, але може пропустити складну авторизацію й бізнес-логіку. Ручний аналіз лишається важливим.
Чи може етичний хакінг запобігти всім атакам?
Ні. Він допомагає виявити й зменшити ризики, але не гарантує, що сайт ніколи не буде скомпрометовано.
Чи безпечний WordPress для бізнес-сайтів?
WordPress можна використовувати безпечно за умови правильної розробки, конфігурації, оновлень і супроводу. Безпека залежить від усієї реалізації: плагінів, тем, хостингу й контролю доступу.
Скільки триває оцінка етичного хакінгу?
Терміни залежать від складності застосунку й обсягу. Невелика оцінка може зайняти кілька днів, складні застосунки — кілька тижнів.
Висновок: етичний хакінг — про запобігання, а не страх
Кібербезпека не обов’язково починається з інциденту. Етичний хакінг дає бізнесу шанс зрозуміти потенційні слабкі місця до того, як вони стануть серйозними проблемами.
Для магазинів, SaaS і сучасних бізнес-сайтів проактивні оцінки допомагають захищати дані клієнтів, зменшувати операційні ризики й підвищувати довіру до цифрової інфраструктури.
Але етичний хакінг працює найкраще як частина ширшої відданості безпечній розробці й постійному супроводу.
Мета — не зробити сайт неможливим для атаки. Мета — зробити ризики безпеки видимими, керованими й менш імовірними для шкоди.
Бо хороший сайт має не лише виглядати виразно. Він має бути зібраний відповідально.
Пов’язані послуги
Пов’язані матеріали
- Чому авторизоване тестування веббезпеки не є опцією у 2026 році
- Що таке тестування сайту на проникнення і чи потрібне воно вам?
- Кастомна розробка сайтів: процес, вартість і переваги
Підготувала Waytrel Studio. Це загальні рекомендації, а не юридична консультація. Діапазони бюджету вище — ілюстративні планові приклади, не перевірені ринкові середні й не котирування Waytrel Studio.