Waytrel Journal · Безопасность
Как этичный хакинг сайтов защищает ваш бизнес
Как работает этичный хакинг для сайтов, что он может выявить, сколько стоит и почему авторизованные оценки нужны в современной стратегии безопасности.
Обсудить оценку безопасности ↗
В этой статье
Ваш сайт выглядит отлично. Он быстро загружается, клиентам удобно им пользоваться, и всё, кажется, работает именно так, как задумано.
Но есть вопрос, который большинство владельцев бизнеса почти никогда не задаёт:
Что будет, если кто-то использует ваш сайт так, как вы никогда не предусматривали?
Форма входа, созданная для защиты аккаунтов, может содержать незамеченную слабость. API, сделанный для упрощения интеграций, может открыть данные, которых не должен. Даже обычный плагин может принести уязвимость, затрагивающую весь сайт.
Такие проблемы не всегда дают видимые ошибки. Иногда всё выглядит совершенно нормально.
Именно здесь появляется этичный хакинг для сайтов.
Вместо того чтобы ждать, пока слабое место найдёт кто-то со злыми намерениями, этичные хакеры помогают бизнесу выявить и устранить риски безопасности через контролируемые авторизованные оценки.
В мире, где сайты обрабатывают платежи, данные клиентов и критические бизнес-операции, понимать эти риски становится всё важнее.
Разберём, как работает этичный хакинг, что он может выявить и почему он принадлежит современной стратегии безопасности сайта.
Этот материал сосредоточен на бизнес-смысле оценки и на том, как она проходит. Разрешение и правовая граница рассмотрены отдельно, а практический гайд по пентесту сайта — об объёме, стоимости и подготовке. Почему авторизованное тестирование веб-безопасности обязательно в 2026 году · Что такое тестирование сайта на проникновение и нужно ли оно вам?
1. Что такое этичный хакинг для сайтов?
Этичный хакинг — это оценка компьютерных систем на слабые места безопасности с явным разрешением лица или организации, уполномоченной такое разрешение дать.
Для сайтов он сосредоточен на уязвимостях веб-приложений, систем аутентификации, API, интеграций и связанной инфраструктуры.
Цель проста: найти слабые места безопасности раньше, чем ими воспользуются злоумышленники.
Этичные хакеры применяют знания по безопасности и методы оценки, чтобы понять, как приложение могут использовать не по назначению. В отличие от злоумышленников, они работают в согласованном объёме и по документированным правилам.
Профессиональное сотрудничество обычно включает:
- Письменную авторизацию
- Чётко определённые границы тестирования
- Согласованные методы оценки
- Операционные предохранители
- Ответственную работу с чувствительными данными
- Документированные выводы
- Рекомендации по устранению
Этичный хакинг — не про то, чтобы ломать системы ради доказательства. Он про то, где контроли безопасности могут не сработать, и как помочь организации их усилить.
2. Этичный хакинг и вредоносный хакинг: в чём разница?
Этичные хакеры и злоумышленники могут изучать похожие технологии и слабые места. Фундаментальная разница — в разрешении, намерении и поведении.
| Этичный хакинг | Вредоносный хакинг |
|---|---|
| Проводится с явным разрешением | Проводится без надлежащей авторизации |
| Работает в пределах определённых рамок | Может игнорировать правовые и операционные границы |
| Цель — выявить и снизить риски | Цель может быть несанкционированный доступ, сбой или выгода |
| Документирует выводы ответственно | Может скрывать действия или злоупотреблять информацией |
| Защищает чувствительные данные во время тестирования | Может похищать, раскрывать или изменять данные |
| Поддерживает устранение проблем | Может эксплуатировать уязвимости со вредом |
Этичный хакер не имеет автоматического права тестировать любой публичный сайт. Даже с добрыми намерениями неавторизованное тестирование может нарушить законы, договоры или политики провайдеров.
Поэтому профессиональные оценки безопасности начинаются с письменного разрешения и чёткого документа Rules of Engagement.
Техническая способность сама по себе не делает действие этичным. Делают его этичным авторизация и ответственное поведение.
3. Почему бизнесу нужен этичный хакинг сайта
Современные бизнес-сайты делают гораздо больше, чем показывают информацию. Они соединяют сервисы, обрабатывают транзакции, управляют аккаунтами и обмениваются данными с внешними системами.
Типичный онлайн-бизнес может зависеть от:
- Баз данных клиентов
- Платёжных шлюзов
- CRM-систем
- Платформ управления запасами
- Провайдеров аутентификации
- Сервисов маркетинговой автоматизации
- Облачной инфраструктуры
- Сторонних API
Каждый дополнительный компонент создаёт зависимости, которые нужно защищать. Уязвимость в одной части системы может повлиять на другие.
Защита данных клиентов
Данные клиентов — один из самых важных активов, с которыми работает много сайтов. В зависимости от бизнеса это могут быть имена, контакты, история заказов, данные аккаунтов и другая персональная информация.
Этичные оценки безопасности помогают выявить слабые места, через которые эти данные могут стать доступны без разрешения.
Предотвращение операционных сбоев
Скомпрометированный сайт может прервать продажи, поддержку и внутренние процессы. Для eCommerce и SaaS даже короткая пауза влияет на выручку и отношения с клиентами.
Снижение финансовых рисков
Инциденты безопасности порождают расходы на расследование, восстановление, юридические обязательства, ремонт систем и простой бизнеса. Проактивное тестирование помогает найти предотвратимые риски до того, как они станут дорогими проблемами.
Защита репутации бренда
Клиенты ожидают, что бизнес делает разумные шаги для защиты их информации. Серьёзный инцидент может подорвать доверие — а восстановить его часто сложнее, чем исправить техническую проблему.
4. Что этичные хакеры могут найти на сайте?
Этичный хакинг сайтов может выявить слабые места, которые обычное функциональное тестирование часто не видит. Многие оценки опираются на OWASP Top 10 — широко признанный ориентир рисков веб-приложений. OWASP Top 10
Вот распространённые категории.
Нарушенный контроль доступа
Контроль доступа определяет, кто может видеть ресурсы или выполнять действия. Когда он не срабатывает, пользователи получают доступ вне своих прав.
Например, интернет-магазин должен гарантировать, что клиент не увидит частный заказ другого клиента. Тестирование проверяет, действительно ли авторизация выполняется.
Слабости аутентификации
Механизмы аутентификации защищают аккаунты пользователей и административные интерфейсы. Оценка может проверять:
- Безопасность входа
- Восстановление аккаунта
- Многофакторную аутентификацию
- Завершение сессии
- Конфигурацию cookie
- Административный доступ
- Защиту от автоматизированных попыток входа
Цель — найти слабые места, которые повышают вероятность несанкционированного доступа к аккаунтам.
Уязвимости инъекций
Инъекции возникают, когда приложение небезопасно обрабатывает недоверенный ввод. В зависимости от технологии это может затрагивать работу с базой данных или другие процессы. Параметризованные запросы и корректная обработка ввода снижают эти риски.
Межсайтовый скриптинг (XSS)
XSS возникает, когда приложение позволяет интерпретировать недоверенный контент как исполняемый код в браузере пользователя. Это может влиять на поведение страницы, взаимодействия или чувствительные данные. Корректное кодирование вывода и безопасный рендеринг — важные защиты.
Неправильная конфигурация безопасности
Даже хорошо разработанное приложение может стать уязвимым из-за неправильной конфигурации. Примеры:
- Лишние открытые сервисы
- Избыточные права пользователей
- Небезопасные настройки облачного хранилища
- Включённый debug в продакшене
- Устаревшие серверные компоненты
- Плохо защищённые административные интерфейсы
Оценки безопасности помогают найти конфигурации, которые требуют внимания.
Уязвимые зависимости
Сайты часто полагаются на внешние библиотеки, плагины, фреймворки и сервисы. Если в них есть известные уязвимости, риски попадают даже в хорошо спроектированные системы. Поэтому регулярное управление зависимостями необходимо.
Уязвимости бизнес-логики
Некоторые слабые места — не классические ошибки кода. Они появляются, когда приложение позволяет манипулировать бизнес-процессами непредвиденным образом: скидки, возвраты, права аккаунтов, сценарии заказов.
Такие проблемы часто требуют ручного анализа, потому что автоматические сканеры не понимают бизнес-правил приложения.
5. Как работает этичный хакинг для сайтов?
Профессиональный этичный хакинг следует структурированному процессу. Точная методология зависит от архитектуры приложения, бизнес-требований и авторизованного объёма.
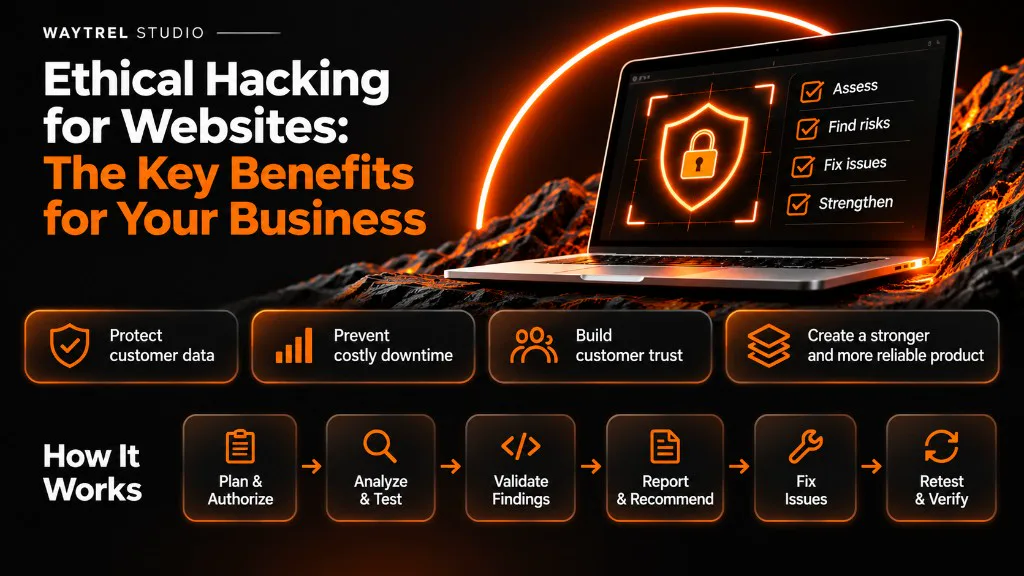
Шаг 1. Авторизация и планирование
До любого тестирования клиент и провайдер безопасности фиксируют объём. Они определяют:
- Приложения и домены в объёме
- Системы вне тестирования
- Цели оценки
- Разрешённые действия
- Расписание тестирования
- Операционные ограничения
- Контакты на случай инцидента
- Требования к работе с данными
Это защищает обе стороны и снижает операционный риск.
Шаг 2. Понимание приложения
Команда просматривает авторизованную среду, чтобы понять архитектуру и функциональность: компоненты, сценарии аутентификации, интеграции, роли пользователей. Цель — найти зоны, где контроли безопасности требуют более глубокой проверки.
Шаг 3. Оценка уязвимостей
Команда ищет потенциальные слабые места. Автоматизированные инструменты помогают с типичными конфигурационными проблемами и известными уязвимостями. Ручной анализ добавляет понимание поведения приложения, контроля доступа и бизнес-логики.
Шаг 4. Контролируемая проверка
Потенциальные слабые места оценивают, чтобы понять, действительно ли это риск. Проверка должна идти по Rules of Engagement и использовать наименее разрушительные методы. Цель — собрать содержательные доказательства без лишнего влияния на продакшен и чувствительные данные.
Шаг 5. Отчёт по безопасности
Выводы фиксируют в отчёте. Полезный отчёт объясняет:
- Что обнаружено
- Какие компоненты затронуты
- Потенциальное бизнес-влияние
- Серьёзность риска
- Рекомендуемое устранение
- Ограничения оценки
Отчёт должен дать разработчикам и администраторам достаточно информации для исправлений.
Шаг 6. Устранение и повторная проверка
Обнаружить уязвимости — лишь часть процесса. Команда разработки внедряет исправления, а важные находки проверяют повторно.
Ценность этичного хакинга измеряется не количеством находок, а тем, насколько эффективно снижены риски безопасности.
6. Этичный хакинг и автоматическое сканирование
Автоматические сканеры — ценные инструменты, но они не заменяют полноценную этичную оценку.
Автосканирование помогает выявить:
- Известные уязвимости ПО
- Устаревшие зависимости
- Определённые проблемы конфигурации
- Отсутствующие контроли безопасности
- Типичные слабые места приложений
В то же время автоматика может пропустить сложные проблемы авторизации и бизнес-логики, а также дать ложные срабатывания, которые нужно проверять вручную.
Профессиональный этичный хакинг сочетает инструменты с человеческим анализом. Опытный специалист видит взаимодействие компонентов и оценивает риск в бизнес-контексте.
Для многих организаций сочетание автоматического мониторинга с периодическими ручными оценками эффективнее, чем ставка только на одно из двух.
7. Каким сайтам этичный хакинг нужен больше всего?
Оценки безопасности полезны многим типам сайтов, но некоторые приложения имеют особенно высокие требования.
eCommerce-сайты
Интернет-магазины обрабатывают данные клиентов, заказы и платёжные сценарии. Этичный хакинг может помочь найти слабые места в:
- Правах аккаунтов клиентов
- Процессах оформления заказа
- Управлении заказами
- Платёжных интеграциях
- Логике купонов и возвратов
- Административном функционале
Для сайтов на WooCommerce особое внимание часто требуют кастомные плагины и интеграции.
SaaS-приложения
SaaS-платформы часто обслуживают нескольких клиентов на общей инфраструктуре. Оценки могут фокусироваться на:
- Изоляции тенантов
- Авторизации API
- Ролях и правах пользователей
- Системах аутентификации
- Доступе к чувствительным данным
- Административных контролях
Мультитенантное приложение должно гарантировать, что данные одного клиента недоступны другому без разрешения.
Сайты на WordPress
WordPress даёт гибкость через плагины, темы и кастомную разработку. Но безопасность зависит от конфигурации, сопровождения и практик разработки. Оценка может проверять:
- Безопасность ядра и плагинов WordPress
- Административный доступ
- Функциональность кастомной темы
- Права REST API
- Роли пользователей
- Конфигурацию хостинга
- Сторонние интеграции
Кастомные веб-приложения
Кастомные приложения могут содержать специализированные сценарии, которые универсальные сканеры полностью не охватывают. Ручной анализ особенно ценен там, где сложная авторизация или бизнес-логика.
8. Как часто тестировать сайт?
Универсальной частоты нет для каждой организации. График зависит от сложности приложения, бизнес-риска и того, как часто система меняется.
Этичные оценки безопасности особенно ценны:
- Перед запуском нового сайта или приложения
- После крупных релизов функций
- После существенных изменений инфраструктуры
- Когда появляются чувствительные интеграции
- После инцидента безопасности
- Когда этого требуют стандарты или договоры
- Как часть постоянной программы безопасности
Некоторые организации делают ежегодный пентест как базовый уровень. Для высокорисковых или часто меняющихся систем нужны более регулярные оценки.
Автоматический мониторинг дополняет эту работу, но не заменяет более глубокое ручное тестирование.
9. Сколько стоит этичный хакинг для сайтов?
Стоимость зависит от объёма и сложности системы. Небольшой информационный сайт — это другая оценка, чем SaaS с несколькими API, ролями и чувствительными интеграциями.
На стоимость влияют:
- Количество приложений
- Сложность аутентификации
- Количество ролей пользователей
- Покрытие API
- Кастомный функционал
- Потребность в ручном тестировании
- Объём инфраструктуры
- Условия отчётности и повторной проверки
Иллюстративные ориентиры бюджета
Это широкие плановые примеры, а не проверенные рыночные средние и не котировки Waytrel Studio.
| Тип сайта | Иллюстративный бюджет |
|---|---|
| Сайт малого бизнеса | $500–$2,000 |
| Сайт на WordPress или WooCommerce | $1,000–$5,000 |
| Кастомное веб-приложение | $2,000–$10,000 |
| SaaS-платформа | $5,000–$20,000+ |
| Сложная корпоративная среда | Индивидуальное предложение |
Реальная цена может выйти за эти пределы. Сравнивайте провайдеров по объёму, методологии, качеству отчёта и экспертизе, а не только по цене.
Фиксированные стартовые цены пентестов веб-приложений Waytrel Studio опубликованы на странице услуги. Пентест веб-приложений
10. Как выбрать провайдера этичного хакинга
Выбор партнёра по безопасности требует внимательной оценки. Перед наймом задайте несколько важных вопросов.
Требуют ли они письменную авторизацию?
Профессиональный провайдер никогда не начинает тестирование без надлежащего разрешения.
Следуют ли они признанным методологиям безопасности?
Полезные ориентиры:
Эти ресурсы помогают структурировать оценку и проверять требования к безопасности приложения.
Включён ли ручной анализ?
Только автоматическое сканирование часто недостаточно для сложных приложений.
Получите ли вы действенные рекомендации?
Отчёт должен объяснять, как устранить слабые места, а не просто перечислять технические предупреждения.
Доступна ли повторная проверка?
Повторная проверка подтверждает, что исправления сработали.
Как будут защищать чувствительную информацию?
Провайдер должен объяснить, как будут работать с тестовыми учётными данными, выводами и конфиденциальными данными.
Понимают ли они ваш технологический стек?
Опыт с архитектурой и интеграциями вашего приложения повышает качество оценки.
11. Этичный хакинг не гарантирует полную безопасность
Одно из самых важных пониманий для владельца бизнеса: ни одна отдельная оценка не гарантирует абсолютную безопасность.
Тест безопасности проверяет выбранные системы в пределах объёма и времени. Новые уязвимости могут появиться из-за:
- Обновлений ПО
- Новых функций
- Изменений инфраструктуры
- Сторонних интеграций
- Новооткрытых слабых мест
- Ошибок конфигурации
Поэтому этичный хакинг должен быть частью более широкой стратегии безопасности. В неё также могут входить:
- Практики безопасной разработки
- Регулярные обновления ПО
- Обзоры контроля доступа
- Мониторинг и журналирование
- Резервное копирование и восстановление
- Управление зависимостями
- План реагирования на инциденты
- Обучение по безопасности
Безопасный сайт — не готовый продукт. Это система, которая требует постоянного внимания.
12. Почему безопасность должна быть частью разработки сайта
Безопасность часто откладывают «на после разработки». Такой подход создаёт лишние расходы и технические осложнения.
Более эффективная стратегия встраивает безопасность во весь жизненный цикл разработки.
На этапе планирования
Команды определяют чувствительные данные, требования к аутентификации и важные бизнес-сценарии.
На этапе архитектуры
Разработчики учитывают контроль доступа, границы систем, интеграции и безопасность инфраструктуры.
Во время разработки
Безопасное кодирование, код-ревью и управление зависимостями снижают типичные слабые места.
Перед запуском
Оценки безопасности могут выявить важные проблемы до публичного доступа к приложению.
После запуска
Мониторинг, обновления, управление уязвимостями и периодическое тестирование поддерживают безопасность, пока приложение развивается.
Такой подход часто описывают как интеграцию безопасности в жизненный цикл разработки ПО. Он снижает потребность в дорогих реактивных исправлениях.
13. Как Waytrel Studio подходит к безопасности сайтов
В Waytrel Studio мы считаем, что сильный цифровой опыт — это больше, чем привлекательный интерфейс. Это продуманная инженерия, поддерживаемая архитектура и уместные контроли безопасности. Waytrel Studio
В вопросах безопасности сайта мы делаем акцент на таких принципах:
- Чёткая авторизация и определённые границы оценки
- Архитектура с учётом безопасности
- Ответственная оценка уязвимостей
- Защита чувствительной информации
- Практические рекомендации по устранению
- Поддерживаемый код и инфраструктура
- Постоянные технические улучшения
Безопасность должна дополнять дизайн и функциональность, а не конкурировать с ними. Сайт может быть выразительным, удобным, быстрым и одновременно спроектированным с мыслью о безопасности.
14. Чеклист этичного хакинга для владельцев бизнеса
Перед заказом этичного хакинга просмотрите эти вопросы:
- Знаем ли мы, какие сайты и приложения требуют оценки?
- Можем ли авторизовать тестирование всех систем в объёме?
- Задокументирован ли объём оценки?
- Чётко ли определены ограничения тестирования?
- Определены ли чувствительные данные клиентов?
- Есть ли актуальные резервные копии?
- Уведомлены ли соответствующие технические команды?
- Будет ли провайдер проводить ручной анализ?
- Получим ли мы подробный отчёт по безопасности?
- Есть ли процесс устранения уязвимостей?
- Можно ли повторно проверить важные исправления?
Структурированная оценка помогает превратить беспокойство о безопасности в практические улучшения.
Частые вопросы
Законен ли этичный хакинг для сайтов?
Этичный хакинг проводят с авторизацией стороны, которая вправе дать разрешение. Законность также зависит от юрисдикции, договоров, методов и систем. Письменная авторизация и определённый объём обязательны.
Этичный хакинг — это то же самое, что пентест?
Термины близки, но не тождественны. Этичный хакинг — более широкое понятие авторизованной оценки безопасности. Пентест — структурированная проверка, которая контролируемо подтверждает выбранные слабые места.
Могут ли этичные хакеры получить доступ к данным клиентов?
Тестирование может выявить слабые места, затрагивающие чувствительные данные. Профессиональные тестировщики должны минимизировать доступ к реальным данным клиентов и соблюдать согласованные правила работы с данными.
Нужен ли этичный хакинг каждому сайту?
Не каждому сайту нужен полный пентест. Но сайты с чувствительными данными, аккаунтами, платежами или сложными интеграциями часто выигрывают от профессиональной оценки безопасности.
Могут ли автоматические инструменты заменить этичных хакеров?
Автоматика полезна для типичных слабых мест, но может пропустить сложную авторизацию и бизнес-логику. Ручной анализ остаётся важным.
Может ли этичный хакинг предотвратить все атаки?
Нет. Он помогает выявить и снизить риски, но не гарантирует, что сайт никогда не будет скомпрометирован.
Безопасен ли WordPress для бизнес-сайтов?
WordPress можно использовать безопасно при правильной разработке, конфигурации, обновлениях и сопровождении. Безопасность зависит от всей реализации: плагинов, тем, хостинга и контроля доступа.
Сколько длится оценка этичного хакинга?
Сроки зависят от сложности приложения и объёма. Небольшая оценка может занять несколько дней, сложные приложения — несколько недель.
Заключение: этичный хакинг — о предотвращении, а не о страхе
Кибербезопасность не обязательно начинается с инцидента. Этичный хакинг даёт бизнесу шанс понять потенциальные слабые места до того, как они станут серьёзными проблемами.
Для магазинов, SaaS и современных бизнес-сайтов проактивные оценки помогают защищать данные клиентов, снижать операционные риски и повышать доверие к цифровой инфраструктуре.
Но этичный хакинг работает лучше всего как часть более широкой приверженности безопасной разработке и постоянному сопровождению.
Цель — не сделать сайт невозможным для атаки. Цель — сделать риски безопасности видимыми, управляемыми и менее вероятными для вреда.
Потому что хороший сайт должен не только выглядеть выразительно. Он должен быть собран ответственно.
Связанные услуги
Связанные материалы
- Почему авторизованное тестирование веб-безопасности обязательно в 2026 году
- Что такое тестирование сайта на проникновение и нужно ли оно вам?
- Кастомная разработка сайтов: процесс, стоимость и преимущества
Подготовлено Waytrel Studio. Это общие рекомендации, а не юридическая консультация. Диапазоны бюджета выше — иллюстративные плановые примеры, не проверенные рыночные средние и не котировки Waytrel Studio.