Waytrel Journal · Безопасность
Почему авторизованное тестирование веб-безопасности обязательно в 2026 году
Что входит в авторизованное тестирование веб-безопасности, почему разрешение — главная граница, как проходит проект от согласования границ до повторного тестирования и что должен содержать полезный отчёт.
Обсудить аудит безопасности ↗
В этой статье
Сайт может выглядеть законченным и при этом быть открытым. Быстрые страницы, чистый дизайн и работающий checkout ничего не говорят о том, может ли один клиент открыть счёт другого.
Вот неудобная часть веб-безопасности: сайт может делать именно то, для чего его создали, и всё равно быть опасным.
Чем больше бизнеса идёт через сайты, тем меньше безопасность является делом только крупных компаний. Интернет-магазины, SaaS-продукты, сервисные бизнесы и небольшие бренды хранят данные, которые стоит украсть или сломать.
Авторизованное тестирование веб-безопасности — это работа, которая находит эти слабые места с разрешения, в согласованных границах, до того как это сделает кто-то с худшими намерениями. Этот обзор объясняет, что входит в работу, почему разрешение — та самая граница, которая имеет значение, как проходит проект, что должен содержать отчёт и когда его заказывать.
1. Что такое авторизованное тестирование веб-безопасности?
Авторизованное тестирование веб-безопасности — это процесс оценки сайта, веб-приложения или вспомогательной инфраструктуры на слабые места безопасности с явным разрешением владельца системы или другой стороны, которая юридически вправе авторизовать работу.
Цель простая: найти слабые места до того, как ими воспользуется атакующий.
В отличие от несанкционированной деятельности, легитимное тестирование работает в согласованных границах, по определённым правилам и даёт рекомендации, с которыми клиент может работать. Разрешение — не формальность; это то, что отличает аудит безопасности от вторжения.
В зависимости от проекта тестирование может включать:
- Оценку уязвимостей веб-приложений
- Проверку аутентификации и сессий
- Тестирование контроля доступа
- Оценку безопасности API
- Проверку конфигурации серверов и инфраструктуры
- Проверку заголовков безопасности и TLS
- Оценку бизнес-логики
- Обзор сторонних интеграций
- Проверку кода на безопасность
- Контролируемый пентест
Эти действия показывают, где контроли могут быть недостаточными. Это не одно и то же, и предложение должно ясно указывать, что именно входит.
Оценка уязвимостей выявляет и оценивает потенциальные слабые места. Пентест идёт дальше и безопасно подтверждает выбранные слабые места в явно авторизованных границах. Оба подхода дают полезную информацию; они отвечают на разные вопросы.
2. Почему веб-безопасность важнее, чем когда-либо, в 2026
Современный сайт — не набор статических страниц. Это совокупность связей между системами, у каждой из которых свои пользователи, права и режимы отказа.
Типичный бизнес-сайт общается с:
- Платёжными шлюзами
- Системами управления взаимоотношениями с клиентами
- Платформами учёта товаров
- Сервисами аналитики
- Провайдерами аутентификации
- Инструментами маркетинговой автоматизации
- Облачной инфраструктурой
- Внешними API
- Сервисами на основе AI
Каждая связь — это зависимость, которую нужно понимать и защищать. Слабое место в одном компоненте может добраться до другого.
Неправильно настроенный API может открыть данные клиентов, хотя фронтенд выглядит безупречно. Устаревшая зависимость или слишком свободное правило доступа создаёт риски, которых обычное функциональное тестирование не показывает, потому что оно спрашивает, работает ли сайт, а не кто ещё может заставить его работать.
Безопасность — это бизнес-вопрос
Последствия инцидента выходят за пределы технического сбоя. Это может быть:
- Несанкционированный доступ к данным клиентов
- Простой в операциях
- Финансовые потери
- Регуляторные расследования
- Репутационные потери
- Расходы на реагирование
- Потеря доверия клиентов
Серьёзность зависит от затронутых систем, задействованной информации и того, как быстро организация может отреагировать. Две похожие технические ошибки могут иметь очень разные бизнес-последствия.
Для бизнеса, который зарабатывает через сайт, тестирование безопасности относится к управлению операционными рисками — рядом с бэкапами, доступностью и надёжностью оплат.
3. Почему авторизация обязательна
Самая важная граница в работе с безопасностью проходит между авторизованным тестированием и всем остальным.
Добрые намерения не создают разрешения. Тестирование системы без него может нарушать закон, договор или правила пользования, даже когда ничего не сломано и ничего не украдено.
Профессиональная работа начинается с письменно зафиксированного разрешения — до первого запроса.
Что должно включать разрешение
Правильный проект определяет:
- Владельца системы: кто вправе согласовать тестирование?
- Границы: какие домены, приложения, API и среды включены?
- Окно тестирования: когда тестировать разрешено?
- Разрешённые методы: какие действия можно выполнять?
- Ограничения: какие действия, системы и данные исключены?
- Контакты для экстренных случаев: кому звонить, если что-то сломается?
- Требования к отчёту: как передаются находки и чувствительные детали?
- Работа с данными: как защищаются и когда удаляются собранные доказательства?
Письменный документ Rules of Engagement делает эти границы явными для обеих сторон. Это также первое, что запрашивает серьёзный подрядчик.
Почему это защищает обе стороны
Чёткая авторизация защищает клиента: устанавливает ответственность, предохранители и путь эскалации, если тест повлияет на доступность.
Она защищает и тестировщика: определяет, что можно оценивать, а что нужно оставить. Для систем на стороннем хостинге может понадобиться ещё и согласие провайдера — это вопрос этапа согласования, а не середины тестирования.
Этичное тестирование безопасности — это разрешение, прозрачность и ответственное выполнение, а не только техническое мастерство.
4. Оценка уязвимостей против пентеста
Эти термины часто употребляют как синонимы. На самом деле это разные работы с разными результатами.
| Категория | Оценка уязвимостей | Пентест |
|---|---|---|
| Главная цель | Выявить потенциальные слабые места | Подтвердить риски контролируемым тестированием |
| Типичный подход | Автоматический и ручной обзор | Ручной анализ с поддержкой инструментов |
| Глубина | Широкое покрытие | Точечная проверка выбранных рисков |
| Результат | Находки и классификация рисков | Подтверждённые находки, влияние и рекомендации |
| Авторизация | Требуется | Требуется |
| Кому подходит | Регулярный мониторинг безопасности | Более глубокая гарантия безопасности |
Ни один подход не заменяет другой. Оценка быстро покрывает большую поверхность; пентест отвечает, создаёт ли конкретное слабое место реальный бизнес-риск.
Для многих организаций полезный ответ — оба: регулярные оценки по всему периметру плюс более глубокий тест перед запуском или после значительного изменения.
5. Распространённые риски веб-приложений
Большинство обзоров возвращается к одним и тем же семействам слабых мест. OWASP Top 10 — общедоступный ориентир для них. OWASP Top 10
Нарушенный контроль доступа
Контроль доступа определяет, кто может видеть запись и кто может её изменить. Когда он не работает, пользователь добирается до данных или действий, которые ему не предназначались.
Клиентский портал должен не дать одному клиенту прочитать счета другого. Проверка должна выполняться на сервере; скрытая кнопка в интерфейсе — не контроль.
Инъекции
Инъекция возникает, когда недоверенный ввод попадает в запрос к базе, команду или другой интерпретатор без безопасной обработки.
Параметризованные запросы, строгая обработка ввода и отказ от небезопасного конструирования команд убирают большую часть этого класса. Исправление относится к обзору кода и стандарту разработки, а не только к отчёту сканера.
Слабые места аутентификации и сессий
Аутентификация защищает пользовательские аккаунты и административный доступ. Обзор может проверять:
- Пароли и восстановление аккаунта
- Многофакторную аутентификацию
- Срок действия сессии
- Безопасность cookie
- Блокировку аккаунта и ограничение частоты
- Управление привилегиями
Слабые контроли здесь повышают вероятность захвата аккаунта, что часто становится первым шагом ко всему остальному.
Неправильная конфигурация
Хорошо написанное приложение всё равно может быть открытым из-за конфигурации. Типичные находки:
- Открытые административные интерфейсы
- Лишние сервисы
- Чрезмерные разрешения
- Включённый debug в продакшене
- Небезопасные настройки облачного хранилища
- Пропущенные обновления безопасности
Обзор конфигурации важен, потому что никакое качество кода не исправит админпанель, открытую в интернет.
Устаревшие или уязвимые компоненты
Сайты зависят от библиотек, фреймворков, плагинов и пакетов. Известная уязвимость в одном из них — открытая дверь, пока её не закроют патчем или компенсирующей мерой.
Процесс работы с зависимостями даёт больше, чем ежегодный скан: учёт установленного, обновление по графику и удаление того, чем никто не пользуется.
Уязвимости бизнес-логики
Некоторые слабые места не являются ошибками кода. Приложение делает то, что ему сказали, а бизнес-процесс всё равно можно искривить способом, которого никто не предусматривал.
Скидки, возвраты, изменение ролей и шаги оформления заказа — типичные примеры. Сканеры редко их находят, потому что для этого нужно понимать, что процесс должен делать.
Именно здесь ручное тестирование оправдывает себя. Поэтому границы работы должны включать бизнес-правила, а не только endpoints.
6. Как работает авторизованное тестирование
Профессиональный проект идёт по структурированному процессу. Детали зависят от приложения, целей клиента и согласованных границ, но форма остаётся похожей.
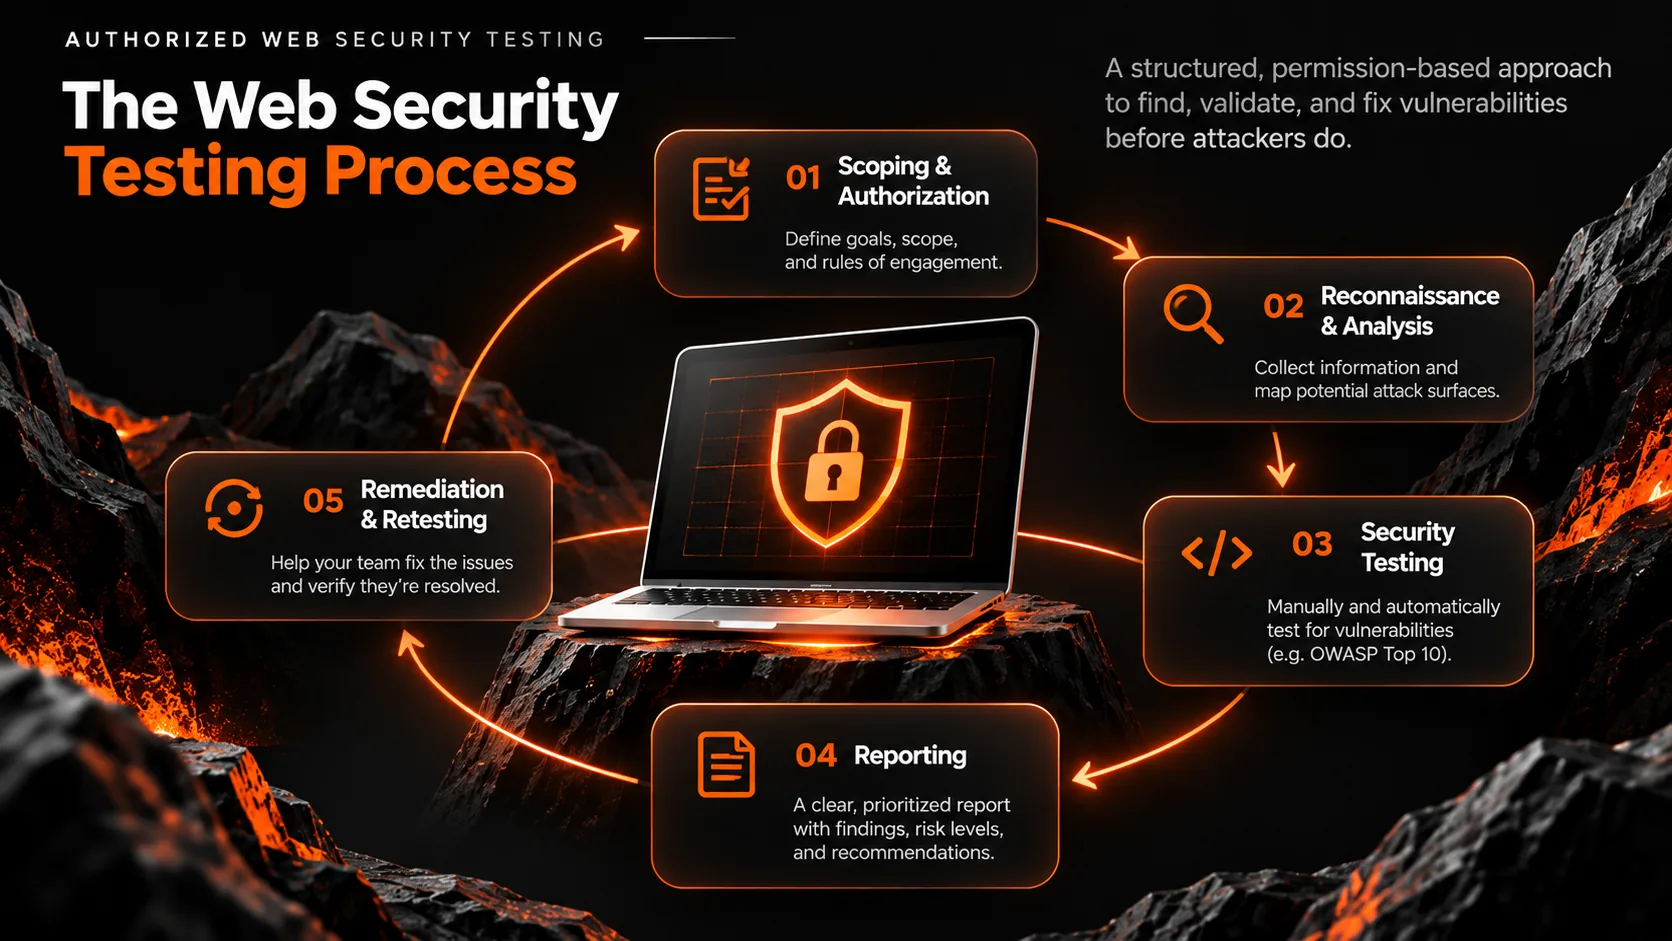
Этап 1: Обнаружение и согласование границ
Работа начинается с понимания системы. Команда и клиент определяют:
- Приложения и домены
- Релевантную инфраструктуру
- API и интеграции
- Требования к аутентификации
- Чувствительные бизнес-функции
- Операционные ограничения
- Цели тестирования
Этот этап также даёт письменную авторизацию и Rules of Engagement.
Этап 2: Обзор и оценка безопасности
Команда исследует согласованные системы: конфигурацию, контроли аутентификации, поведение приложения, зависимости и архитектуру безопасности.
Инструменты помогают с известными шаблонами. Ручной анализ обычно нужен, чтобы понять риски, специфичные для этого приложения.
Этап 3: Контролируемая проверка
Подозрение на слабое место становится находкой только после подтверждения. Проверка использует наименее разрушительный метод, который доказывает суть.
Тестирование остаётся в границах и избегает лишнего доступа к персональным данным. Доказательств должно быть достаточно, чтобы воспроизвести проблему, и не больше.
Этап 4: Оценка риска
Находки оценивают по потенциальному влиянию и условиям, нужным для использования:
- Техническая серьёзность
- Влияние на бизнес
- Доступность затронутой системы
- Существующие контроли безопасности
- Чувствительность затронутой информации
- Вероятность злоупотребления
Проблема конфигурации низкой серьёзности и сломанный контроль доступа требуют разных ответов и разных сроков.
Этап 5: Отчёт
Клиент получает структурированный отчёт. Полезный содержит:
- Резюме для руководства
- Границы и методологию
- Выявленные уязвимости
- Серьёзность и влияние на бизнес
- Подтверждающие доказательства
- Рекомендации по исправлению
- Ограничения оценки
Он должен быть понятен и команде разработки, и человеку, который утверждает бюджет.
Этап 6: Исправление и повторное тестирование
Тестирование создаёт ценность, когда находки исправлены. Разработчики и администраторы планируют работы по риску и бизнес-приоритету.
Повторное тестирование подтверждает, какие вопросы закрыты, а какие остались. Без этого шага никто не знает, сработало ли исправление.
Найти уязвимость — это начало работы. Исправление уменьшает риск.
7. Как выглядит находка на практике
Представьте магазин с клиентским кабинетом. Счёт открывается по адресу `/account/invoice/1042`. Авторизованный клиент меняет номер и видит счёт другого человека — с его именем, адресом и историей заказов.
Интерфейс выглядит нормально, вход работает, ошибки нет, тревога не срабатывает. Не хватает проверки на сервере, что счёт принадлежит именно этому аккаунту.
Исправление небольшое: авторизовать каждый запрос к объекту относительно текущего пользователя, возвращать нейтральный ответ при отказе, добавить регрессионный тест с чужим ID и логировать доступ к счетам, чтобы злоупотребление было видно.
Этот сценарий иллюстративный, построен на категории нарушенного контроля доступа из OWASP Top 10; это не клиентский проект. Он показывает, почему ручная проверка важна: сканер видит страницу, которая работает, а тестировщик — чьи данные эта страница возвращает.
Демо пентеста на сайте запускает похожую оценку как симуляцию в браузере. Оно помечено как пример среды и ничего не сканирует. Пентест веб-приложений и цены
8. Что должен содержать отчёт о безопасности
Отчёт должен делать больше, чем перечислять технические предупреждения. Он должен помочь бизнесу решить, что исправлять и в каком порядке.
Резюме для руководства
Нетехнический обзор важнейших рисков, затронутых систем и рекомендованных приоритетов. Он существует, чтобы руководство могло принять решение, не читая сырой вывод.
Технические находки
Подробное описание для разработчиков и администраторов. Каждая находка должна указывать затронутый компонент, наблюдаемое поведение, потенциальное влияние, шаги воспроизведения и рекомендуемое исправление.
Доказательства должны быть достаточно конкретными для воспроизведения и достаточно защищёнными, чтобы не открывать данные клиентов тем, кому они не нужны.
Дорожная карта исправлений
Приоритезированный план действий на основе серьёзности, влияния на бизнес и затрат на внедрение. Где уместно, он отделяет немедленные меры от долгосрочных архитектурных изменений.
Тщательная оценка мало чего стоит, если команда не может с ней работать. Отчёт пишут для тех, кто будет выполнять работу, и обсуждают с тем, кто владеет риском.
9. Как часто бизнесу тестировать сайты?
Универсального графика нет. Частота зависит от профиля риска системы, сложности, открытости и скорости изменений.
Оценка особенно полезна:
- Перед запуском нового приложения
- После значительных архитектурных изменений
- После существенных обновлений аутентификации или оплат
- При добавлении чувствительных интеграций
- После инцидента безопасности
- Когда этого требуют договорные или регуляторные обязательства
- В составе регулярной программы обеспечения безопасности
Некоторые организации проводят ежегодный пентест как базовый уровень и добавляют обзоры после крупных изменений. Другие тестируют чаще, потому что приложение меняется каждую неделю или обрабатывает особо чувствительные данные.
Автоматический мониторинг может дополнять периодическую ручную работу. Он не заменяет её, и чистый дашборд не является доказательством, что контроль доступа работает.
10. Гарантирует ли тестирование безопасность сайта?
Нет. Тест исследует систему в определённых границах в определённый момент. Он не может доказать, что найдены все слабые места.
Новые слабые места появляются из-за:
- Обновлений программного обеспечения
- Новых функций
- Изменений конфигурации
- Сторонних зависимостей
- Изменений инфраструктуры
- Изменений в техниках атакующих
Тестирование даёт свидетельства о состоянии оценённых систем на тот момент. Это не постоянный сертификат.
Зрелая программа безопасности также включает:
- Безопасные практики разработки
- Управление зависимостями
- Обзоры контроля доступа
- Бэкапы и планирование восстановления
- Мониторинг и логирование
- Процедуры реагирования на инциденты
- Регулярное патчинг
- Осведомлённость команды о безопасности
Безопасность — это непрерывный процесс, а не одноразовый сертификат.
11. Тестирование сайтов на WordPress и WooCommerce
WordPress и WooCommerce питают многие бизнес-сайты и интернет-магазины. Их экосистемы позволяют строить очень кастомные решения — и делают управление зависимостями необходимым.
Для системы на WordPress авторизованная оценка может проверять:
- Версии ядра WordPress и плагинов
- Безопасность административных аккаунтов
- Роли и возможности пользователей
- Функциональность собственной темы
- Контроль доступа к REST API
- Права на файлы и каталоги
- Аутентификацию и работу с сессиями
- Сторонние интеграции
- Бэкапы и безопасность конфигурации
Особенности WooCommerce
Электронная коммерция добавляет свои требования. Тестирование может сосредоточиться на:
- Доступе к клиентским аккаунтам
- Раскрытии информации о заказах
- Целостности процесса оформления
- Логике купонов и скидок
- Интеграциях с платёжными шлюзами
- Правах на возвраты и управление заказами
- Защите данных клиентов
Платёжные данные — самая чувствительная часть. Используйте платёжного провайдера, который держит данные карт вне ваших систем, и понимайте свои обязанности по действующим правилам карточной индустрии.
Для магазинов с собственными плагинами или интеграциями проверяйте и собственный код. Ядро обычно лучше всего поддерживаемая часть сайта.
12. Тестирование SaaS-платформ и собственных приложений
SaaS-продукты часто имеют более сложные требования, чем маркетинговый сайт. Одно приложение может обслуживать много организаций, ролей и уровней прав.
Оценка может проверять:
- Изоляцию арендаторов
- Контроль доступа на основе ролей
- Авторизацию API
- Сценарии аутентификации
- Границы доступа к данным
- Административные права
- Сторонние интеграции
- Логирование и мониторинг
- Управление секретами
- Конфигурацию инфраструктуры
Мультиарендный продукт должен доказать, что пользователи одной организации не доберутся до приватных данных другой. Это требование относится к архитектуре, а не только к тесту перед запуском.
То же касается журналов аудита, управления секретами и административного доступа. Добавлять их после запуска дорого, а иногда невозможно без частичного переписывания.
13. Сколько стоит авторизованное тестирование?
Стоимость зависит от границ, сложности, глубины тестирования и требований к отчёту. Небольшой информационный сайт требует иного уровня оценки, чем SaaS-платформа с несколькими API и ролями.
На цену влияют:
- Количество приложений и endpoints
- Сложность аутентификации
- Количество ролей пользователей
- Покрытие API
- Объём инфраструктуры
- Потребность в ручном тестировании
- Сложность бизнес-логики
- Требования к отчёту
- Повторное тестирование
Сравнивайте границы и результаты, а не самую низкую цену. Дешёвый автоматический скан не равен ручному пентесту, а фиксированная цена без границ — не предложение.
Чёткое предложение указывает, что будут оценивать, что исключено, какие доказательства и отчёт получит клиент. Оно также называет людей, которые будут выполнять работу.
14. Как выбрать подрядчика
Выбирайте партнёра по процессу и доказательствам, а не по стене значков.
Требуют ли они письменной авторизации?
Профессиональный подрядчик устанавливает разрешение и границы до начала и не начинает без них.
Работают ли они по признанной методологии?
Спросите, на какие руководства опирается работа. Распространённые ориентиры:
Эти документы помогают сравнивать предложения и проверять, что работа воспроизводима.
Входит ли ручное тестирование?
Автоматический скан находит типичные проблемы. Слабые места контроля доступа и бизнес-логики находит ручной анализ — а именно они обычно важнее всего.
Что будет в финальном отчёте?
Попросите образец с удалёнными чувствительными деталями. Отчёт без шагов воспроизведения и приоритетов — это список предупреждений, а не план.
Есть ли повторное тестирование?
Проверка после исправления — это то, как клиент узнаёт, что исправление сработало. Её стоит согласовать и оценить заранее, а не импровизировать потом.
Как защищают чувствительную информацию?
Подрядчик должен объяснить, как хранятся, передаются и удаляются доказательства, учётные данные и данные клиента.
Понимают ли они ваш стек?
Опыт с вашим фреймворком, архитектурой и бизнес-процессами повышает качество оценки. Как и честность отказаться от работы вне этого опыта.
Подрядчик, который не может ответить на эти вопросы до договора, вряд ли ответит на них во время инцидента.
15. Как Waytrel Studio подходит к веб-безопасности
В Waytrel Studio безопасность является частью инженерии, а не отдельным продуктом, прикрученным в конце.
Работа начинается с авторизации и границ. Мы тестируем аутентификацию, контроль доступа и конфигурацию на системах, которые нам разрешено тестировать, и записываем, что исключено, до первого запуска.
Оценка опирается на OWASP Web Security Testing Guide и Application Security Verification Standard, с NIST SP 800-115 для процесса. Находки воспроизводятся, оцениваются по влиянию и сопровождаются исправлением, которое команда может внедрить.
О квалификации: работу ведёт разработчик, который строит и поддерживает эти системы. Мы не заявляем о сертификациях, которых у нас нет. Когда проекту нужен сертифицированный аудитор, регуляторное подтверждение или официальное письмо для страховщика, мы говорим об этом прямо и помогаем очертить такую работу.
Демо пентеста на этом сайте запускает симуляцию оценки в браузере. Оно помечено как пример среды и ничего не сканирует; оно показывает форму работы, а не результат.
Если сайт требует перестройки, а не тестирования, обзор собственной разработки описывает процесс, сроки и бюджеты. Собственная разработка сайта
Выбор студии — отдельное решение. Руководство по найму студии дизайна и разработки собирает вопросы, которые стоит задать до подписания. Как нанять студию дизайна и разработки
После исправлений сайтам всё равно нужны обновления, бэкапы и мониторинг. Планы обслуживания закрывают эту часть работы. Обслуживание и поддержка сайтов
16. Чеклист авторизованного тестирования
Перед заказом оценки ответьте на эти вопросы.
- Знаем ли мы, какие системы требуют тестирования?
- Определили ли мы, кто может авторизовать оценку?
- Задокументированы ли границы?
- Чётко ли определены ограничения тестирования?
- Определили ли мы критические бизнес-процессы?
- Установлены ли контакты для экстренных случаев?
- Понимаем ли мы, как будут обращаться с чувствительной информацией?
- Получим ли мы детальный отчёт?
- Есть ли процесс исправлений?
- Можно ли повторно проверить важные исправления?
Структурированный проект убирает большую часть неопределённости и даёт оценке шанс дать полезный результат.
Частые вопросы
Законно ли авторизованное тестирование веб-безопасности?
Авторизованное тестирование обычно проводят с разрешения стороны, которая вправе согласовать работу. Законность всё равно зависит от юрисдикции, договора, методов и систем. Письменное разрешение и определённые границы — базовые предохранители.
Пентест и сканирование уязвимостей — это одно и то же?
Нет. Сканирование выявляет потенциальные слабые места, часто автоматическими инструментами. Пентест подтверждает выбранные риски ручным контролируемым тестированием в авторизованных границах.
Может ли тестирование безопасности навредить сайту?
Некоторые действия могут повлиять на производительность или доступность, если их не спланировать. Профессиональные проекты устанавливают ограничения, предохранители и процедуры связи, чтобы снизить операционный риск.
Стоит ли малому бизнесу инвестировать в тестирование безопасности?
Малому бизнесу это полезно, когда сайт обрабатывает данные клиентов, оплаты или чувствительную бизнес-информацию. Границы должны соответствовать реальному риску и бюджету, а не шаблону.
Означает ли SSL-сертификат, что сайт безопасен?
Нет. HTTPS шифрует трафик между браузером и сервером. Он не исправляет уязвимости приложения, слабую конфигурацию или сломанный контроль доступа.
Может ли тестирование безопасности улучшить SEO?
Тестирование не является тактикой ранжирования. Предотвращение взломов, вредоносных редиректов и простоев защищает доступность, репутацию и опыт пользователей — а это замечают и поисковые системы, и клиенты.
Сколько длится оценка?
Зависит от количества систем, сложности приложения, глубины тестирования и отчёта. Небольшая оценка может длиться несколько дней, сложный проект — несколько недель.
Итог: безопасность — часть лучших цифровых продуктов
Авторизованное тестирование веб-безопасности не должно ждать инцидента. Оно относится к тому же плану, что и бэкапы, мониторинг и обслуживание.
Современные сайты зависят от связанных систем, чувствительных данных и логики, которая часто меняется. Понимание того, где эти системы могут отказать, помогает бизнесу решить до того, как проблема станет чрезвычайной.
Последовательность легко назвать и труднее выполнить: получить разрешение, определить границы, оценить ответственно, задокументировать находки, исправить важное и проверить исправление.
Хороший сайт должен хорошо выглядеть, хорошо работать и выдерживать проверку. Безопасность — часть этого стандарта.
Смежные услуги
Читать далее
- Собственная разработка сайта: процесс, стоимость и выгоды
- Как нанять студию дизайна и разработки в 2026 году
Материал подготовлен Waytrel Studio. Это общие рекомендации, а не юридическая консультация; требования к авторизации зависят от юрисдикции, договоров и хостинг-провайдеров. Сценарий со счётом иллюстративный и не является клиентским проектом. Waytrel Studio не заявляет о сертификациях, которых у неё нет.